
Security Scanner
Trouvez le secret dans le commit, pas dans le rapport de fuite
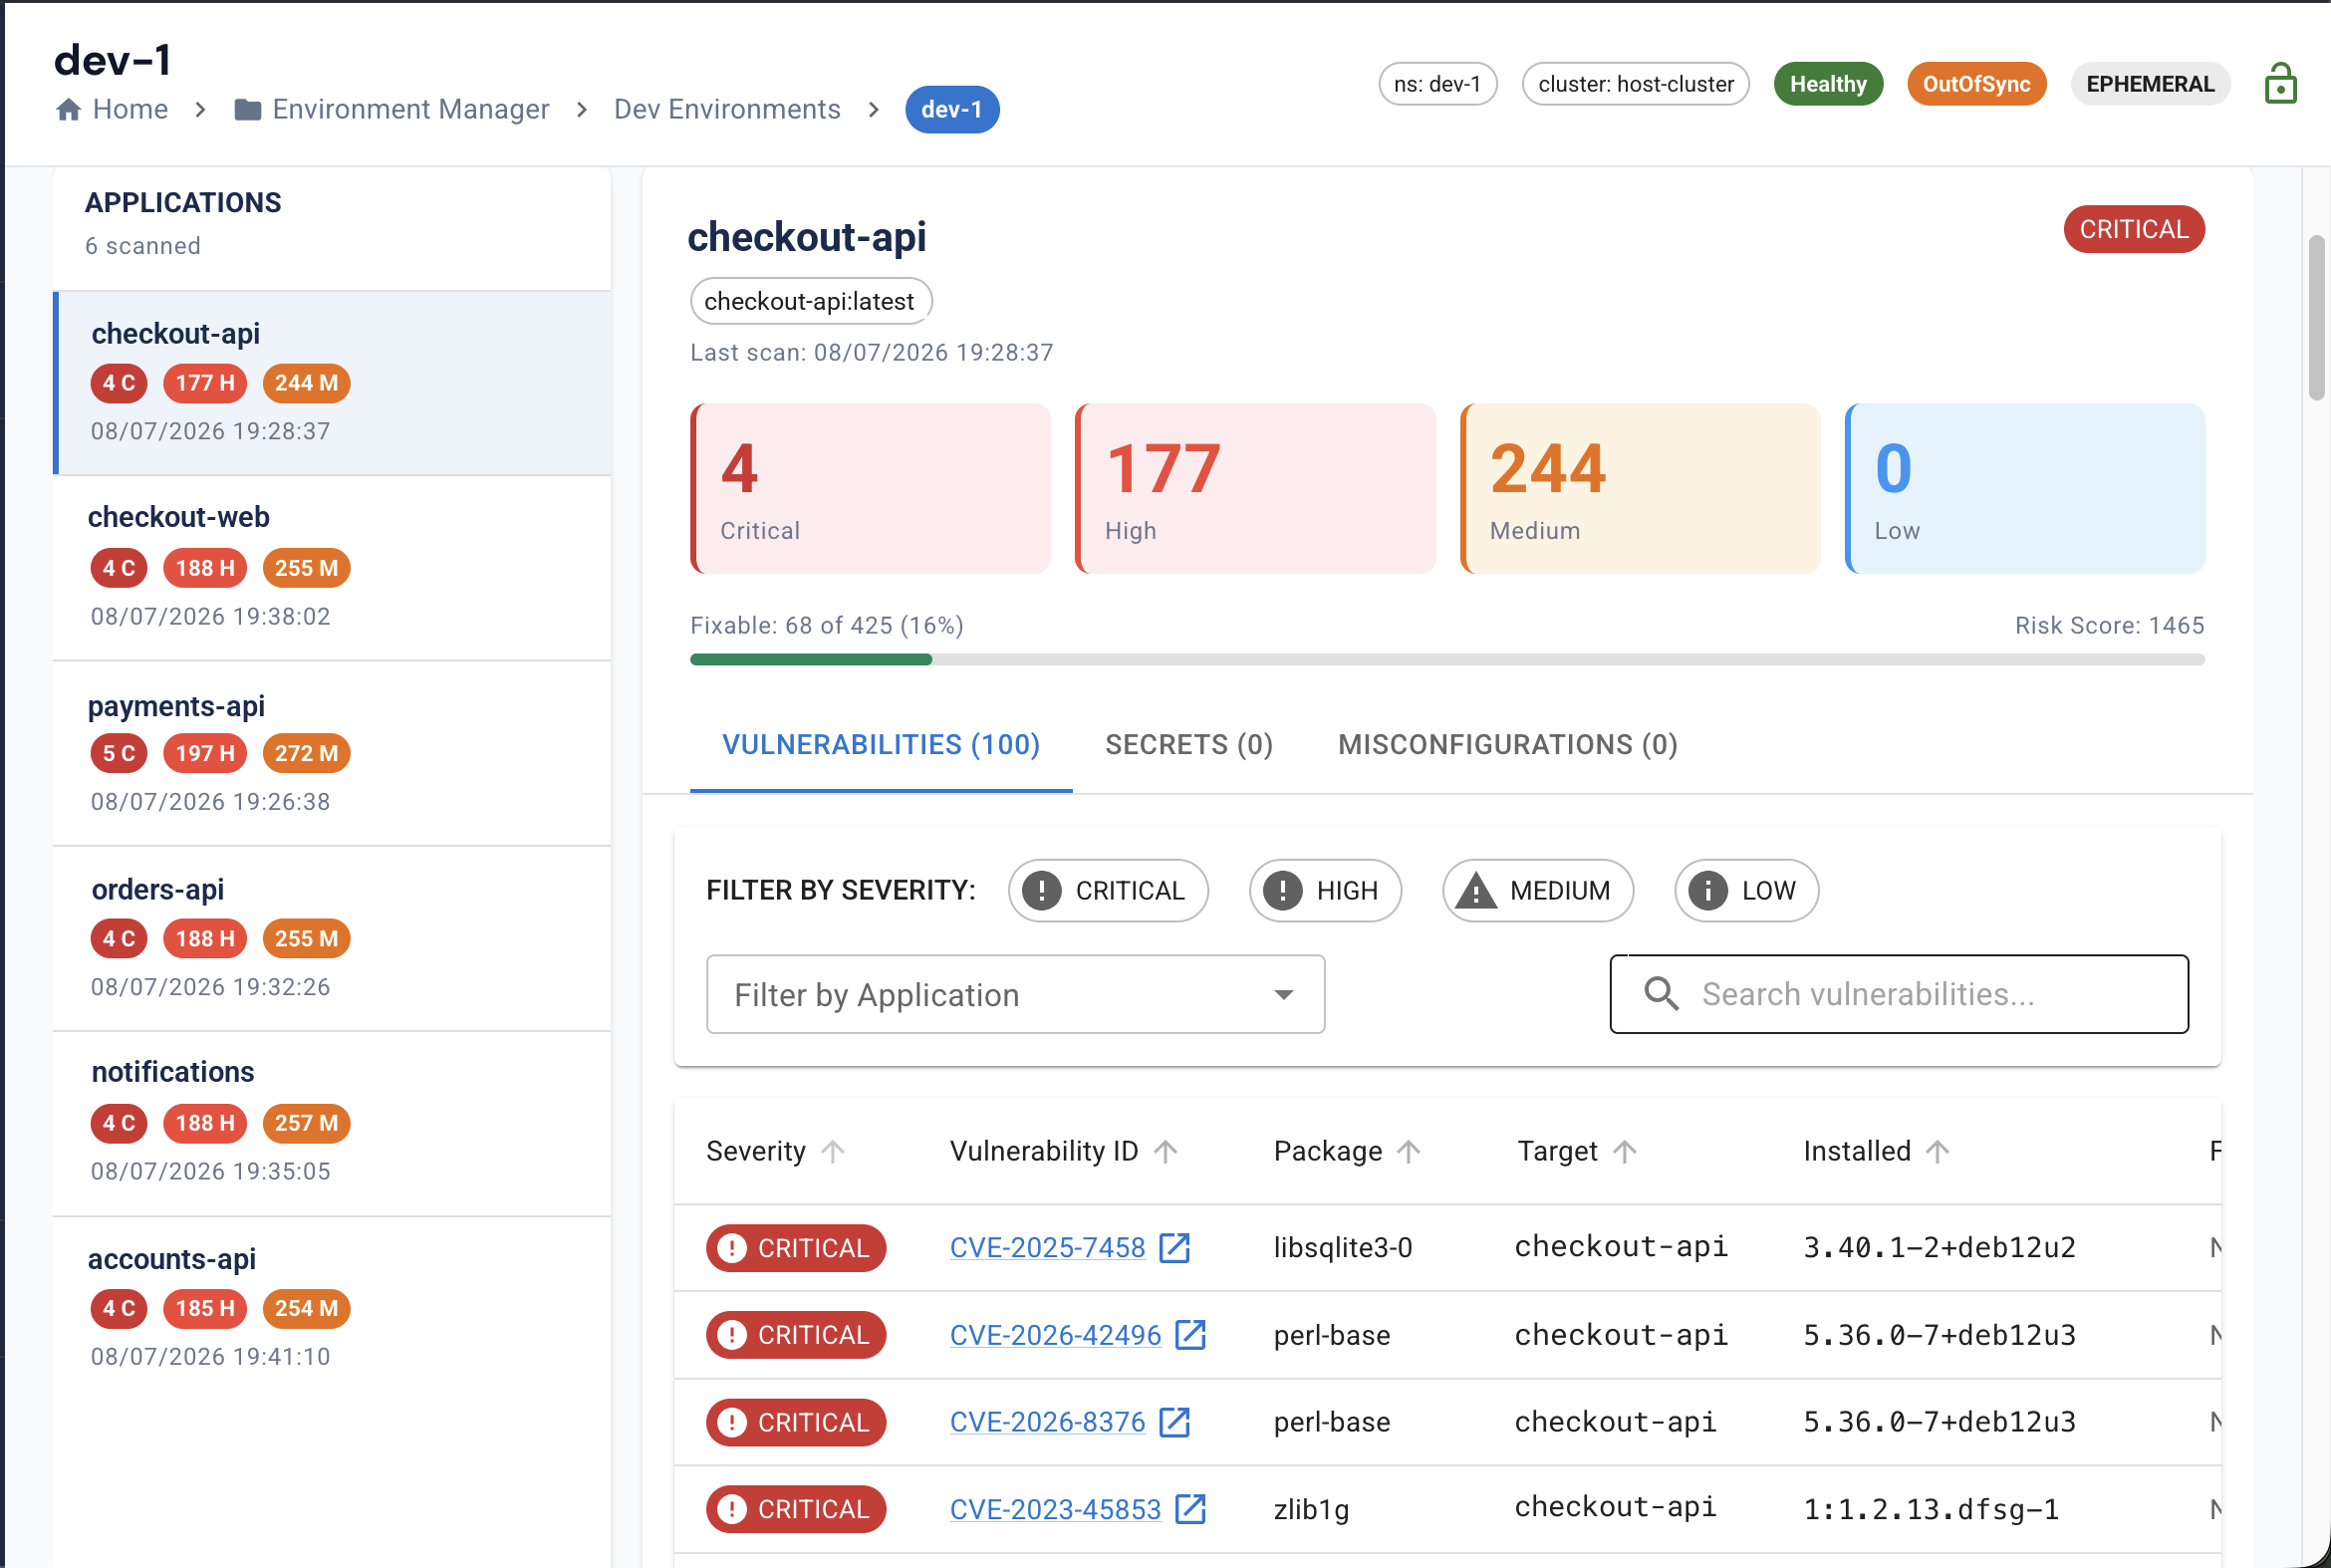
Analyse statique, scan de dépendances, scan de conteneurs et détection de secrets s’exécutent sur vos composants depuis le même écran, avec des résultats classés par sévérité. C’est le scan qui tourne parce qu’il est à un clic, pas celui prévu pour le trimestre prochain.
Dans cette fonctionnalité
- SAST du code source, plus scan des dépendances et des images conteneur
- Détection de secrets sur tout l’historique, pas seulement l’arbre courant
- Résultats classés par sévérité avec l’action requise explicite
- Intègre SonarQube, Trivy, Snyk et GitLeaks
Dans Fenwave
Tools›Security Scanner›Run scan
Repose sur
- SonarQube
- Trivy
- Snyk
- GitLeaks
Où les équipes l’utilisent
Aussi dans Construire et tester
- Pipeline BuilderConstruisez la CI/CD visuellement, livrez du vrai YAML
- Test Runner & Stress TestingLancez la suite sur une branche, gardez la preuve
Voyez Fenwave sur vos propres projets
Trente minutes, sur vos dépôts et vos clusters. Nous repérons ensemble trois demandes que votre équipe plateforme n’aurait plus à traiter dès la semaine prochaine.