
Du code à la production, sans friction.
Développeurs, testeurs, produit et ops travaillent enfin au même endroit pour construire, tester et mettre en ligne leurs applications — et même créer l’infrastructure cloud qui les fait tourner. Chacun dispose exactement des droits dont il a besoin : en autonomie quand c’est sans risque, validé et tracé partout ailleurs.
Ils nous font confiance

Livrez plus vite, chaque étape sous contrôle
Un environnement de test, une mise en production à valider, une nouvelle infrastructure : chaque demande suit un parcours clair, validé par la bonne personne à la bonne étape. L’attente disparaît parce que le processus est intégré, pas parce que quelqu’un a travaillé plus vite.
De la première ligne de code à vos clients, en quatre étapes
Chaque évolution de votre logiciel suit le même parcours. Fenwave prend en charge chaque étape : plus besoin d’ouvrir un ticket et d’attendre qu’il avance — que vous soyez sur AWS, Google Cloud ou Azure.
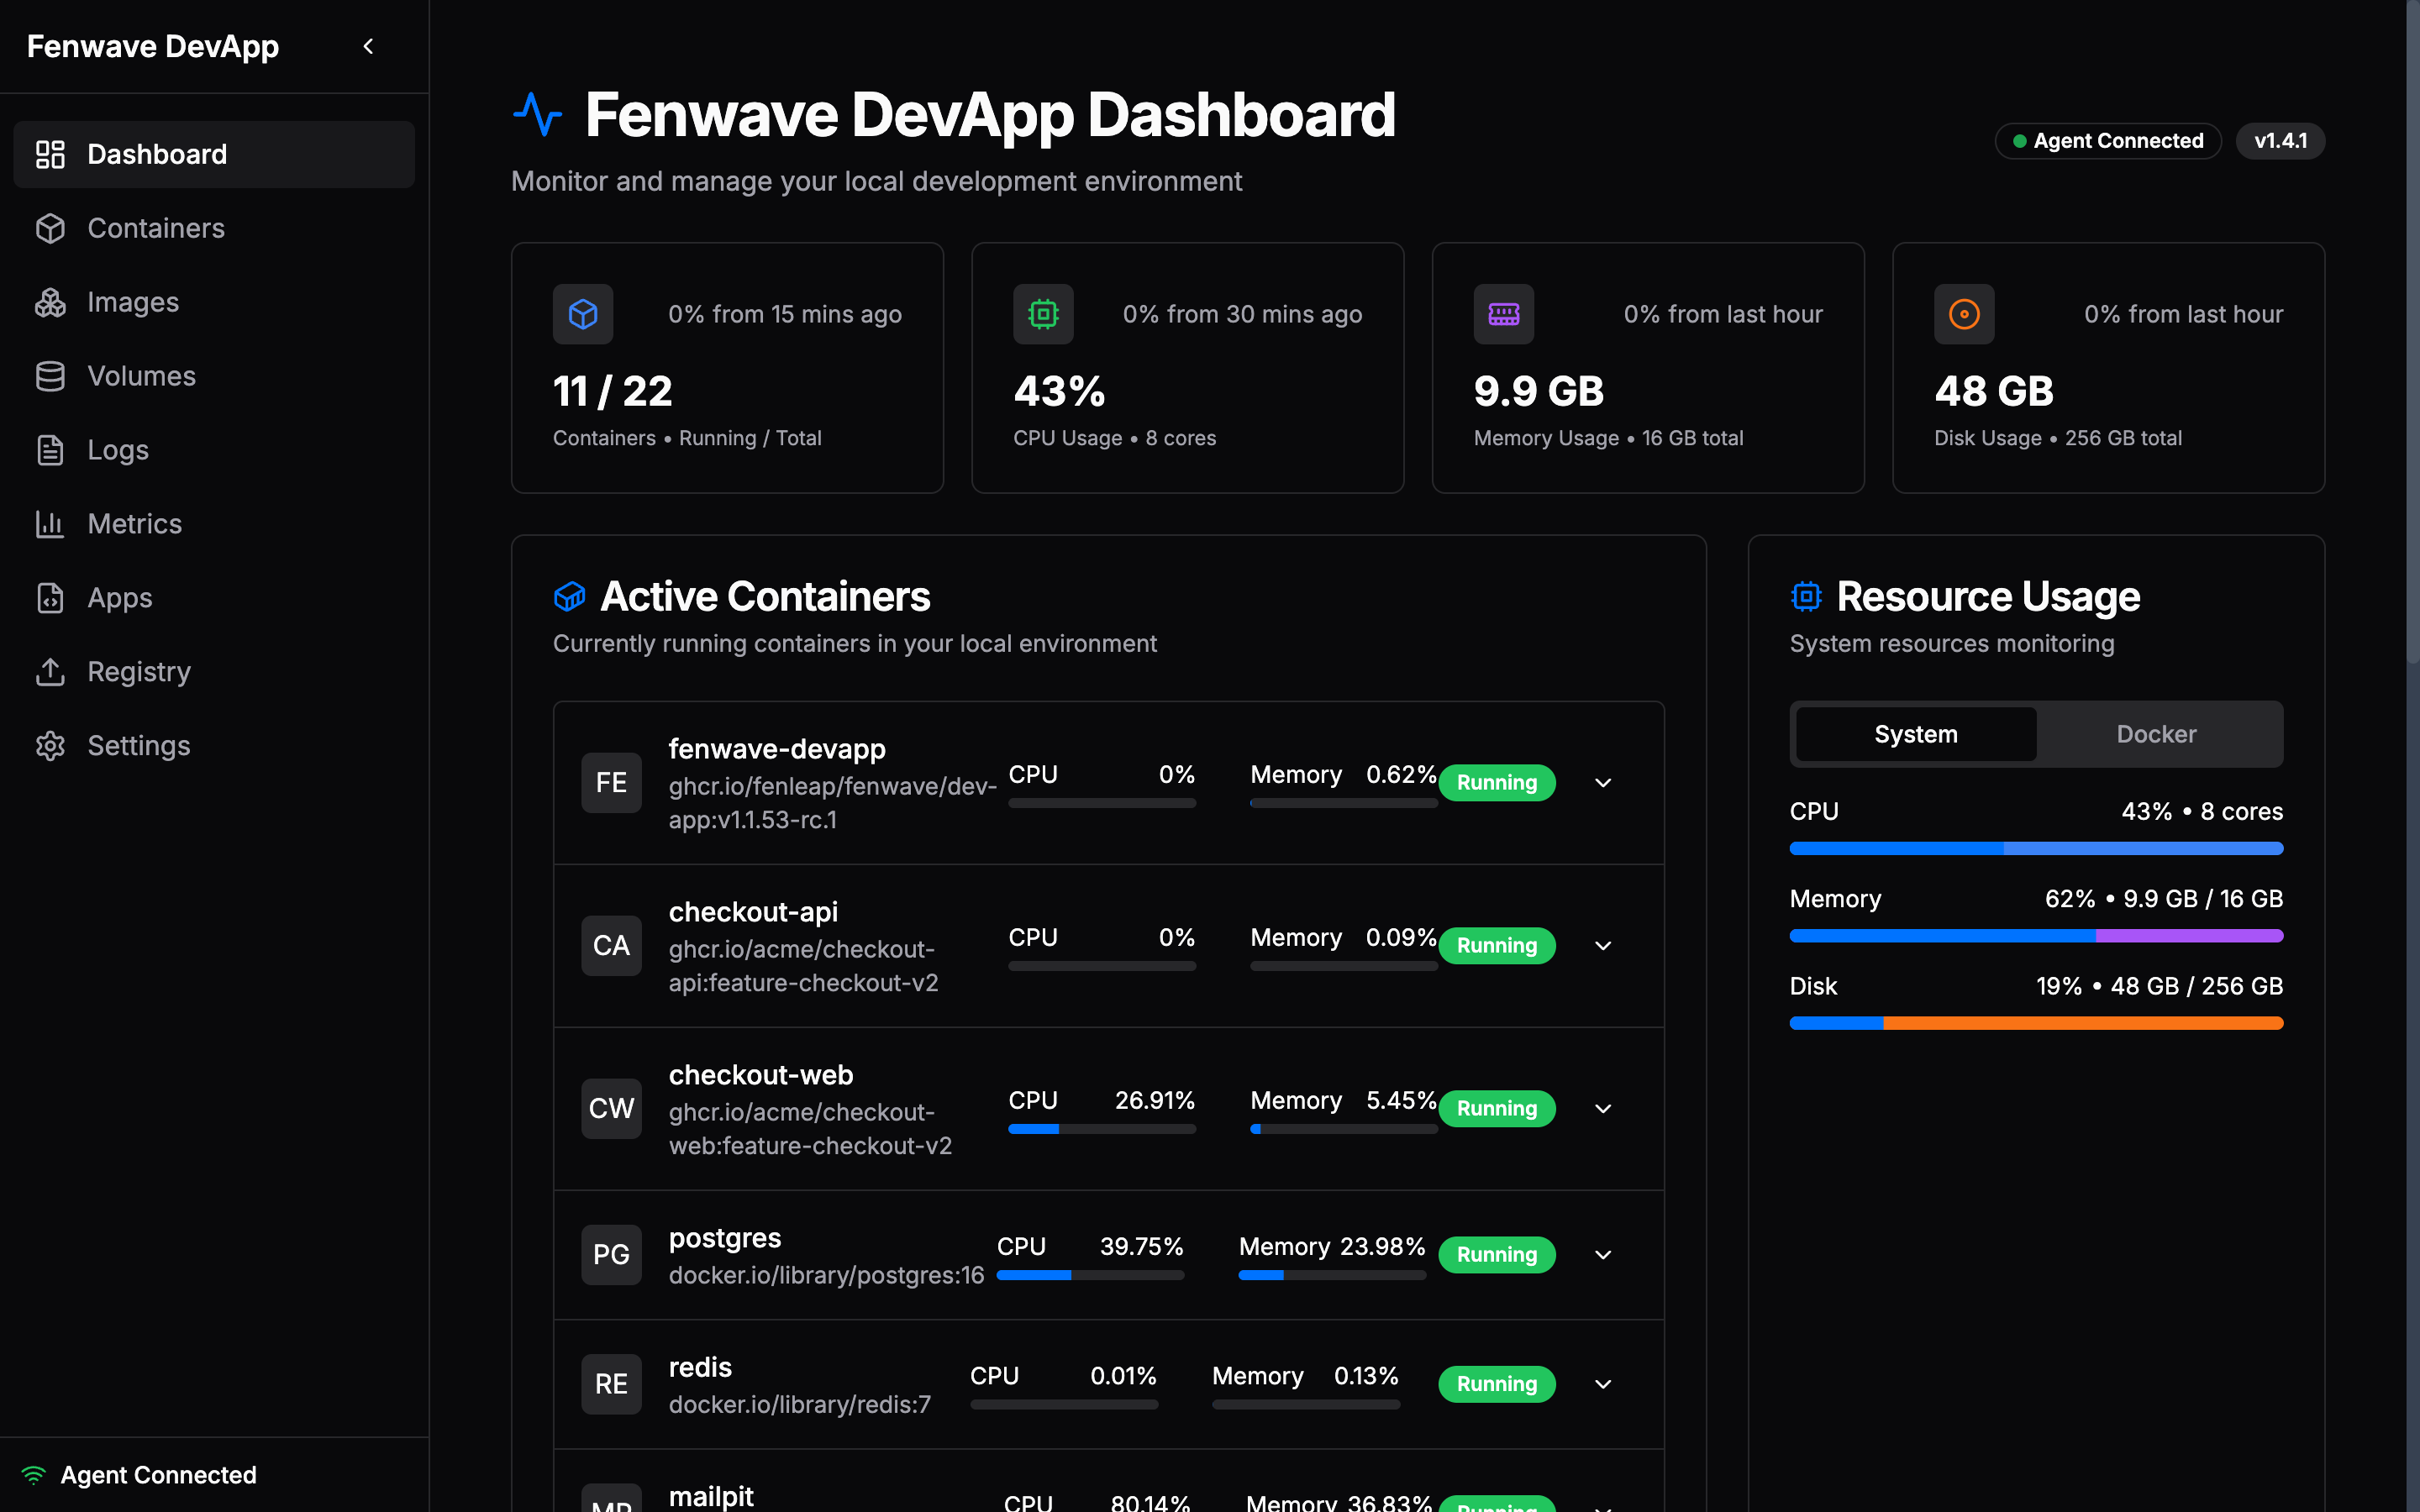 01Local
Toute l’application sur votre poste
Dessinez votre application — site, API, base de données — sur un canevas. Fenwave l’installe sur votre machine, prête à coder.
Sous le capot: App Builder → Docker Compose + chart Helm · agent Fenwave
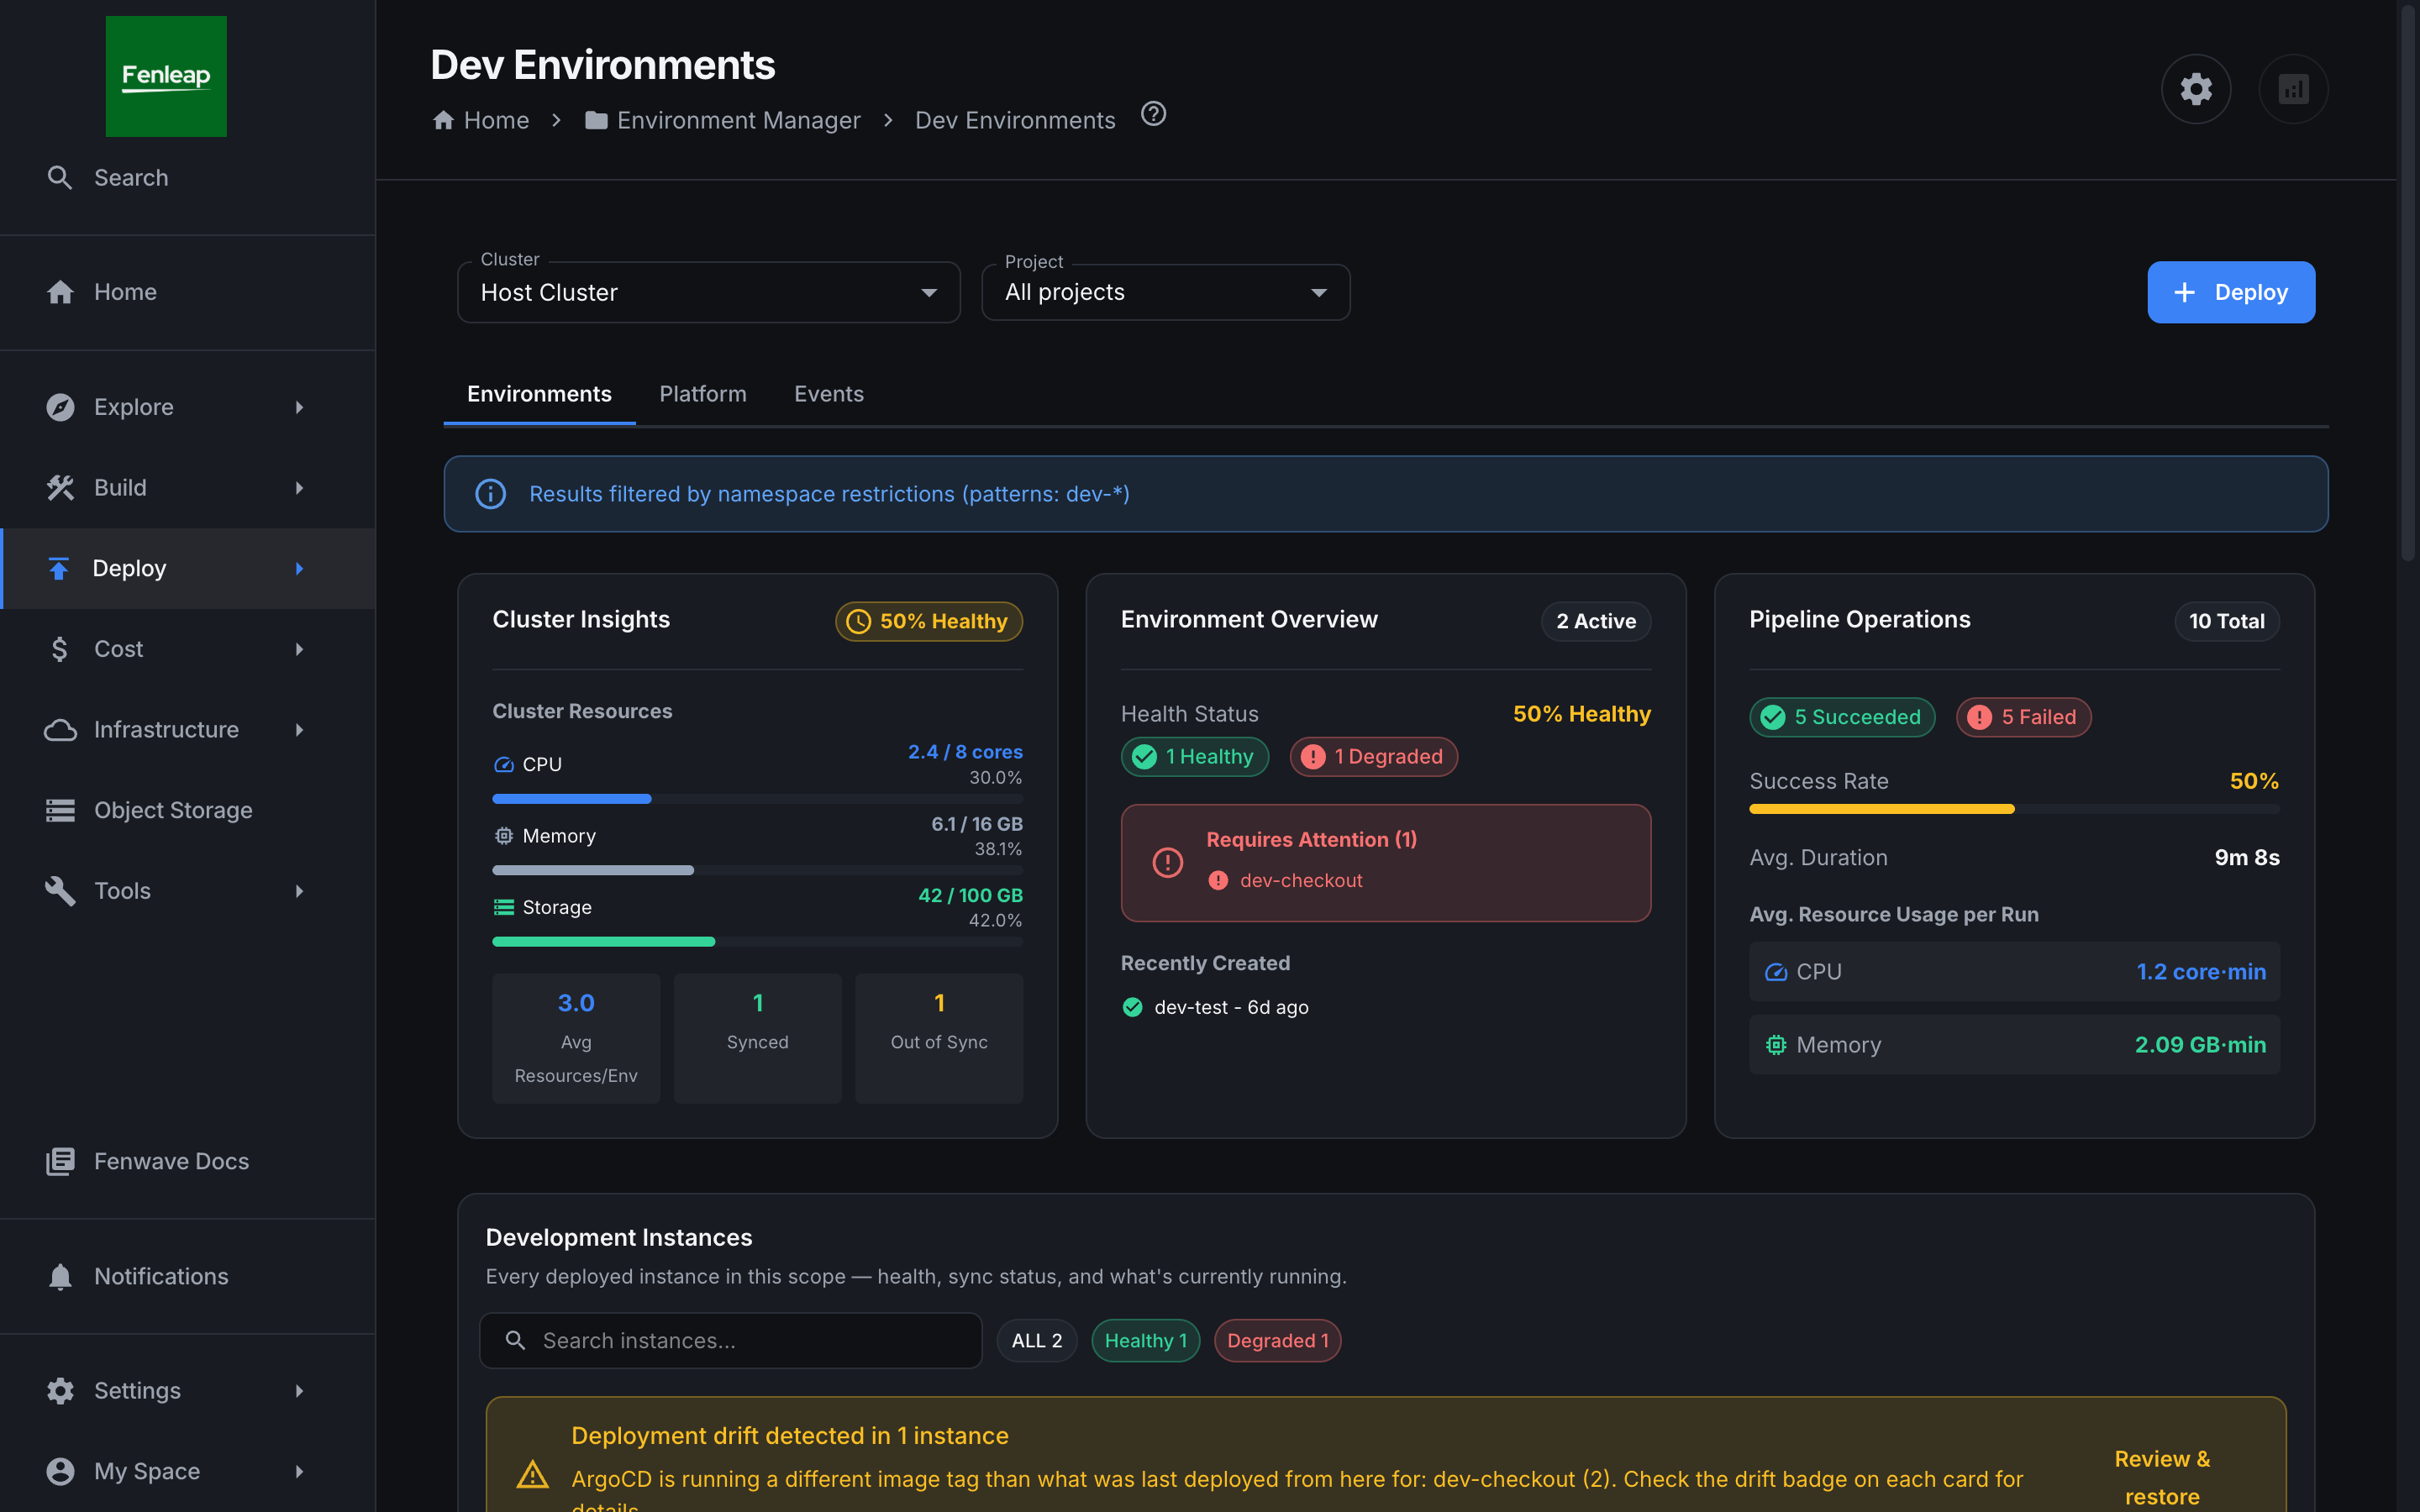 02Aperçu
Un lien de test pour chaque évolution
Chaque modification dispose de sa propre copie de l’application, à tester et à partager. Elle se met en veille quand personne ne s’en sert et disparaît une fois le travail fusionné.
Sous le capot: Namespace Kubernetes isolé par branche · veille automatique · suppression à la fusion
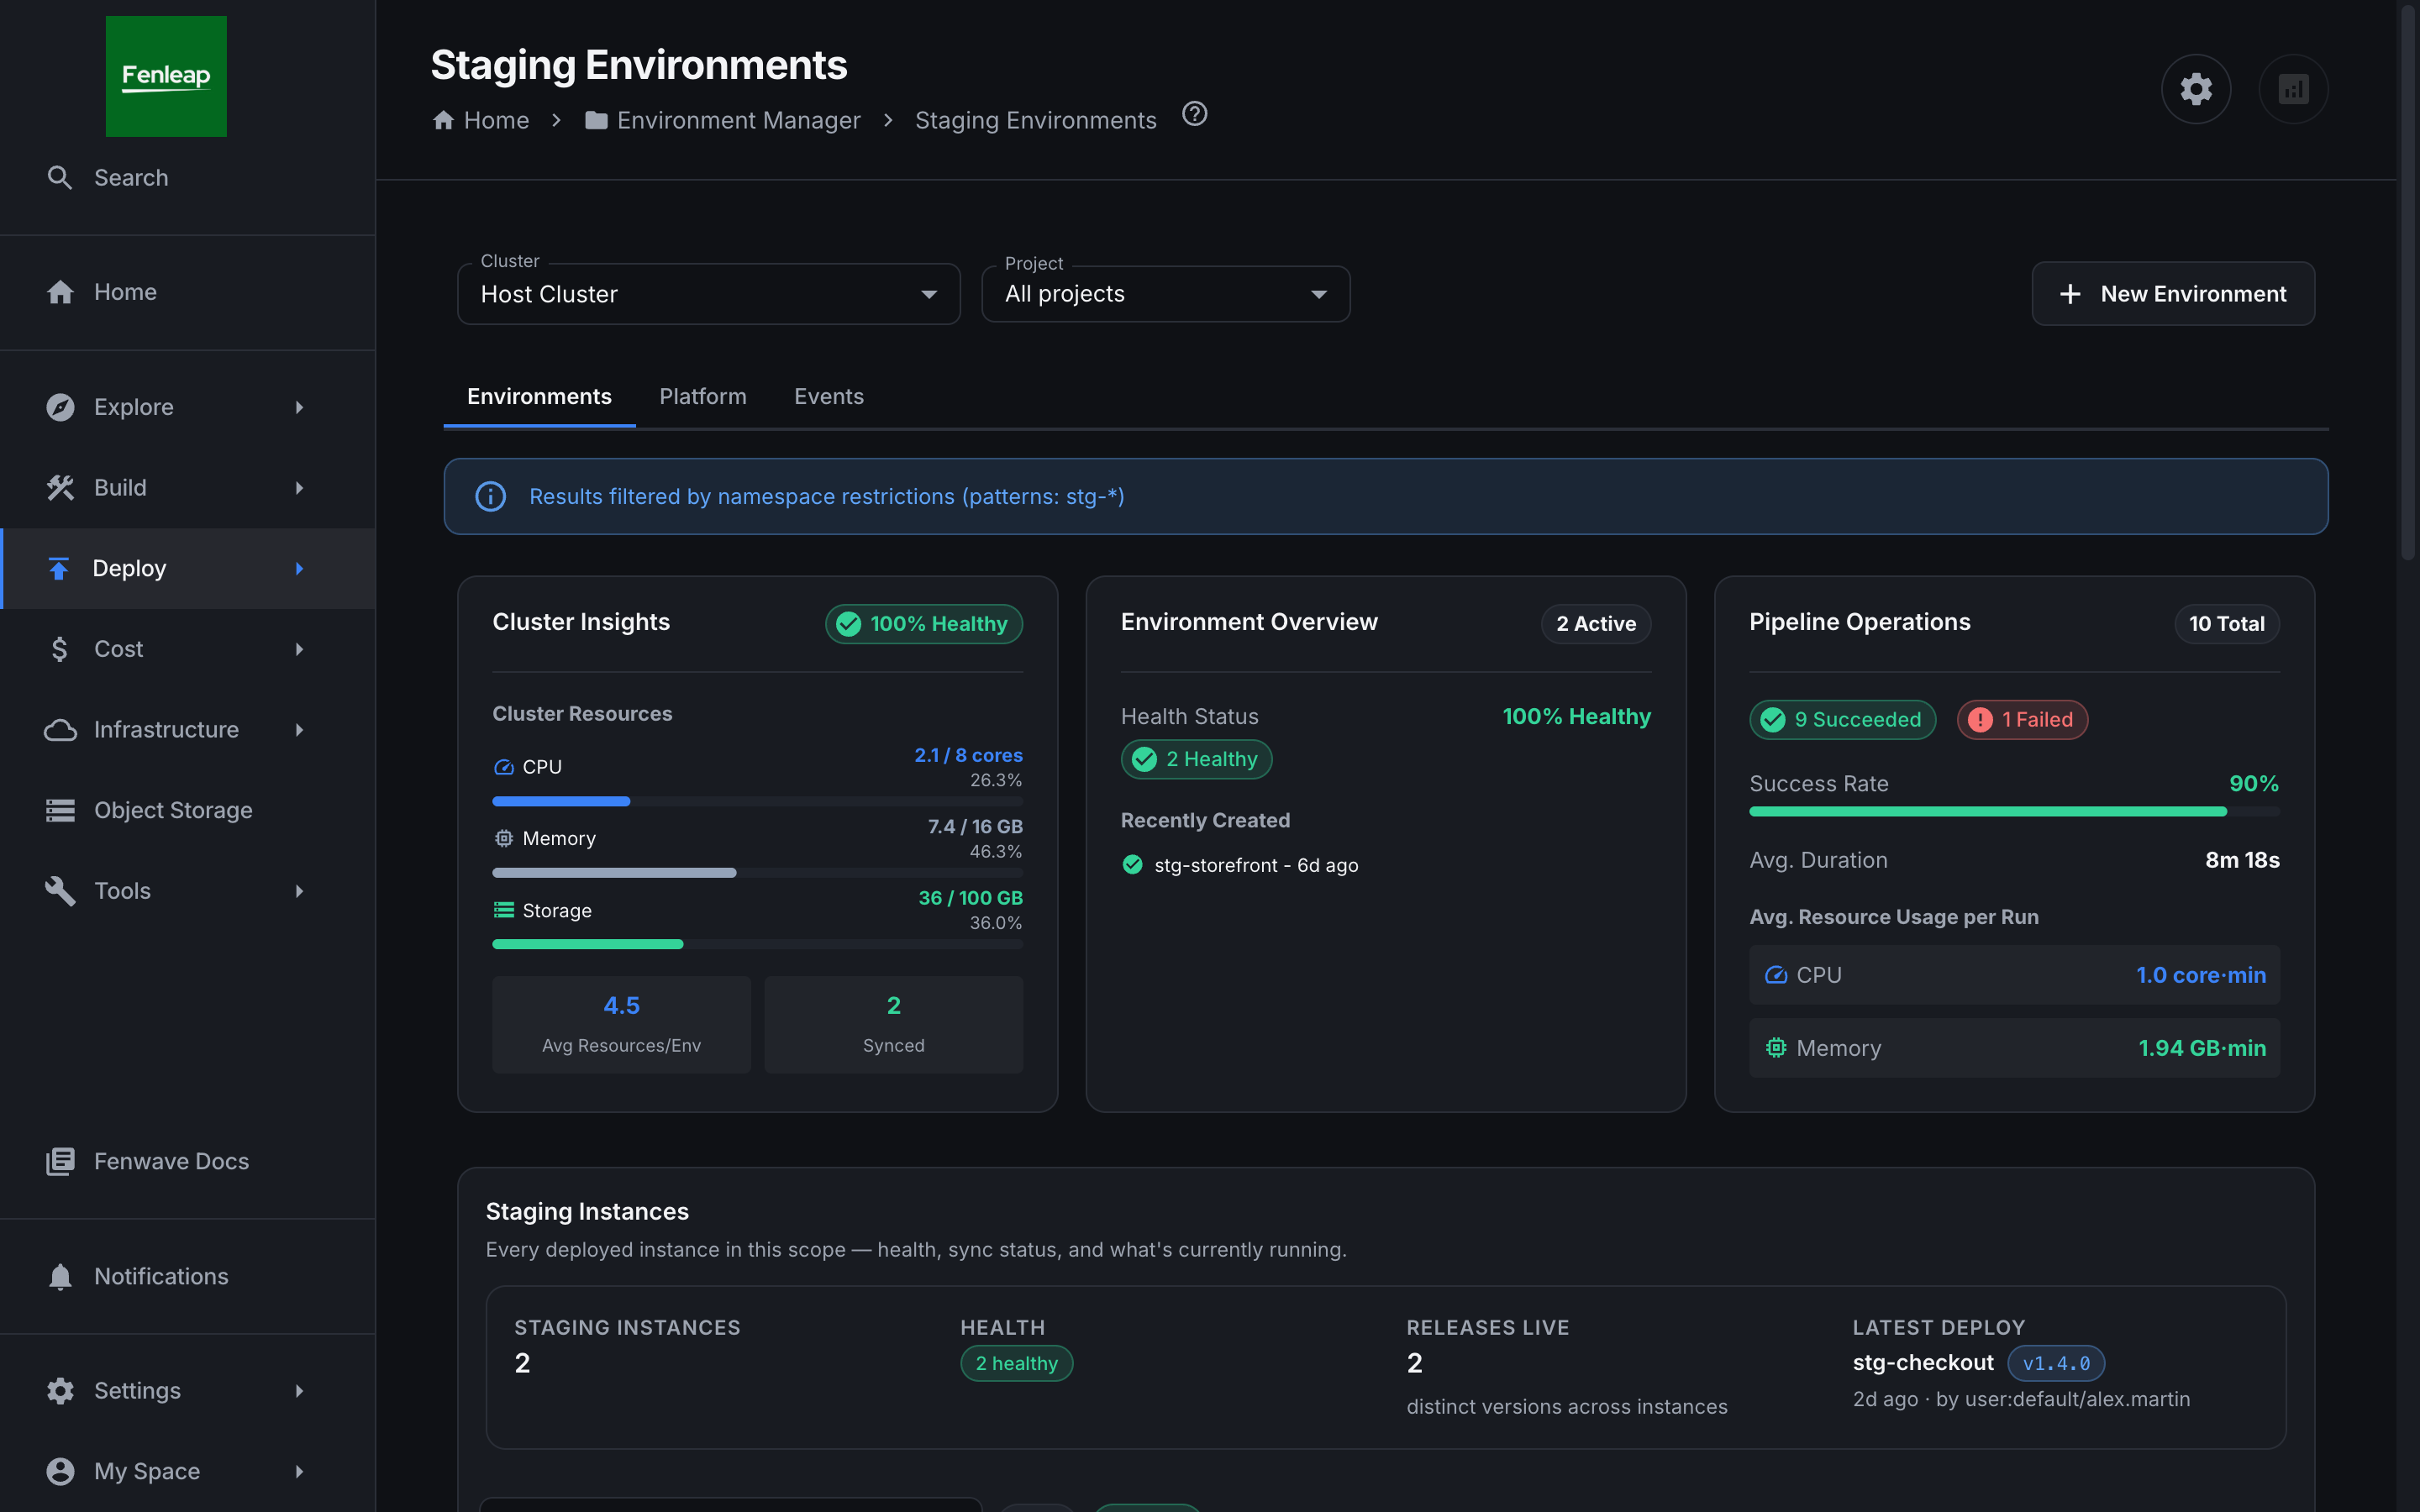 03Recette
Vérifié avant d’aller plus loin
Chaque version est testée et analysée automatiquement pour détecter les failles de sécurité. La recette se valide dans Fenwave, pas dans un fil Slack.
Sous le capot: Votre CI actuelle · scan d’image à chaque build · validation QA
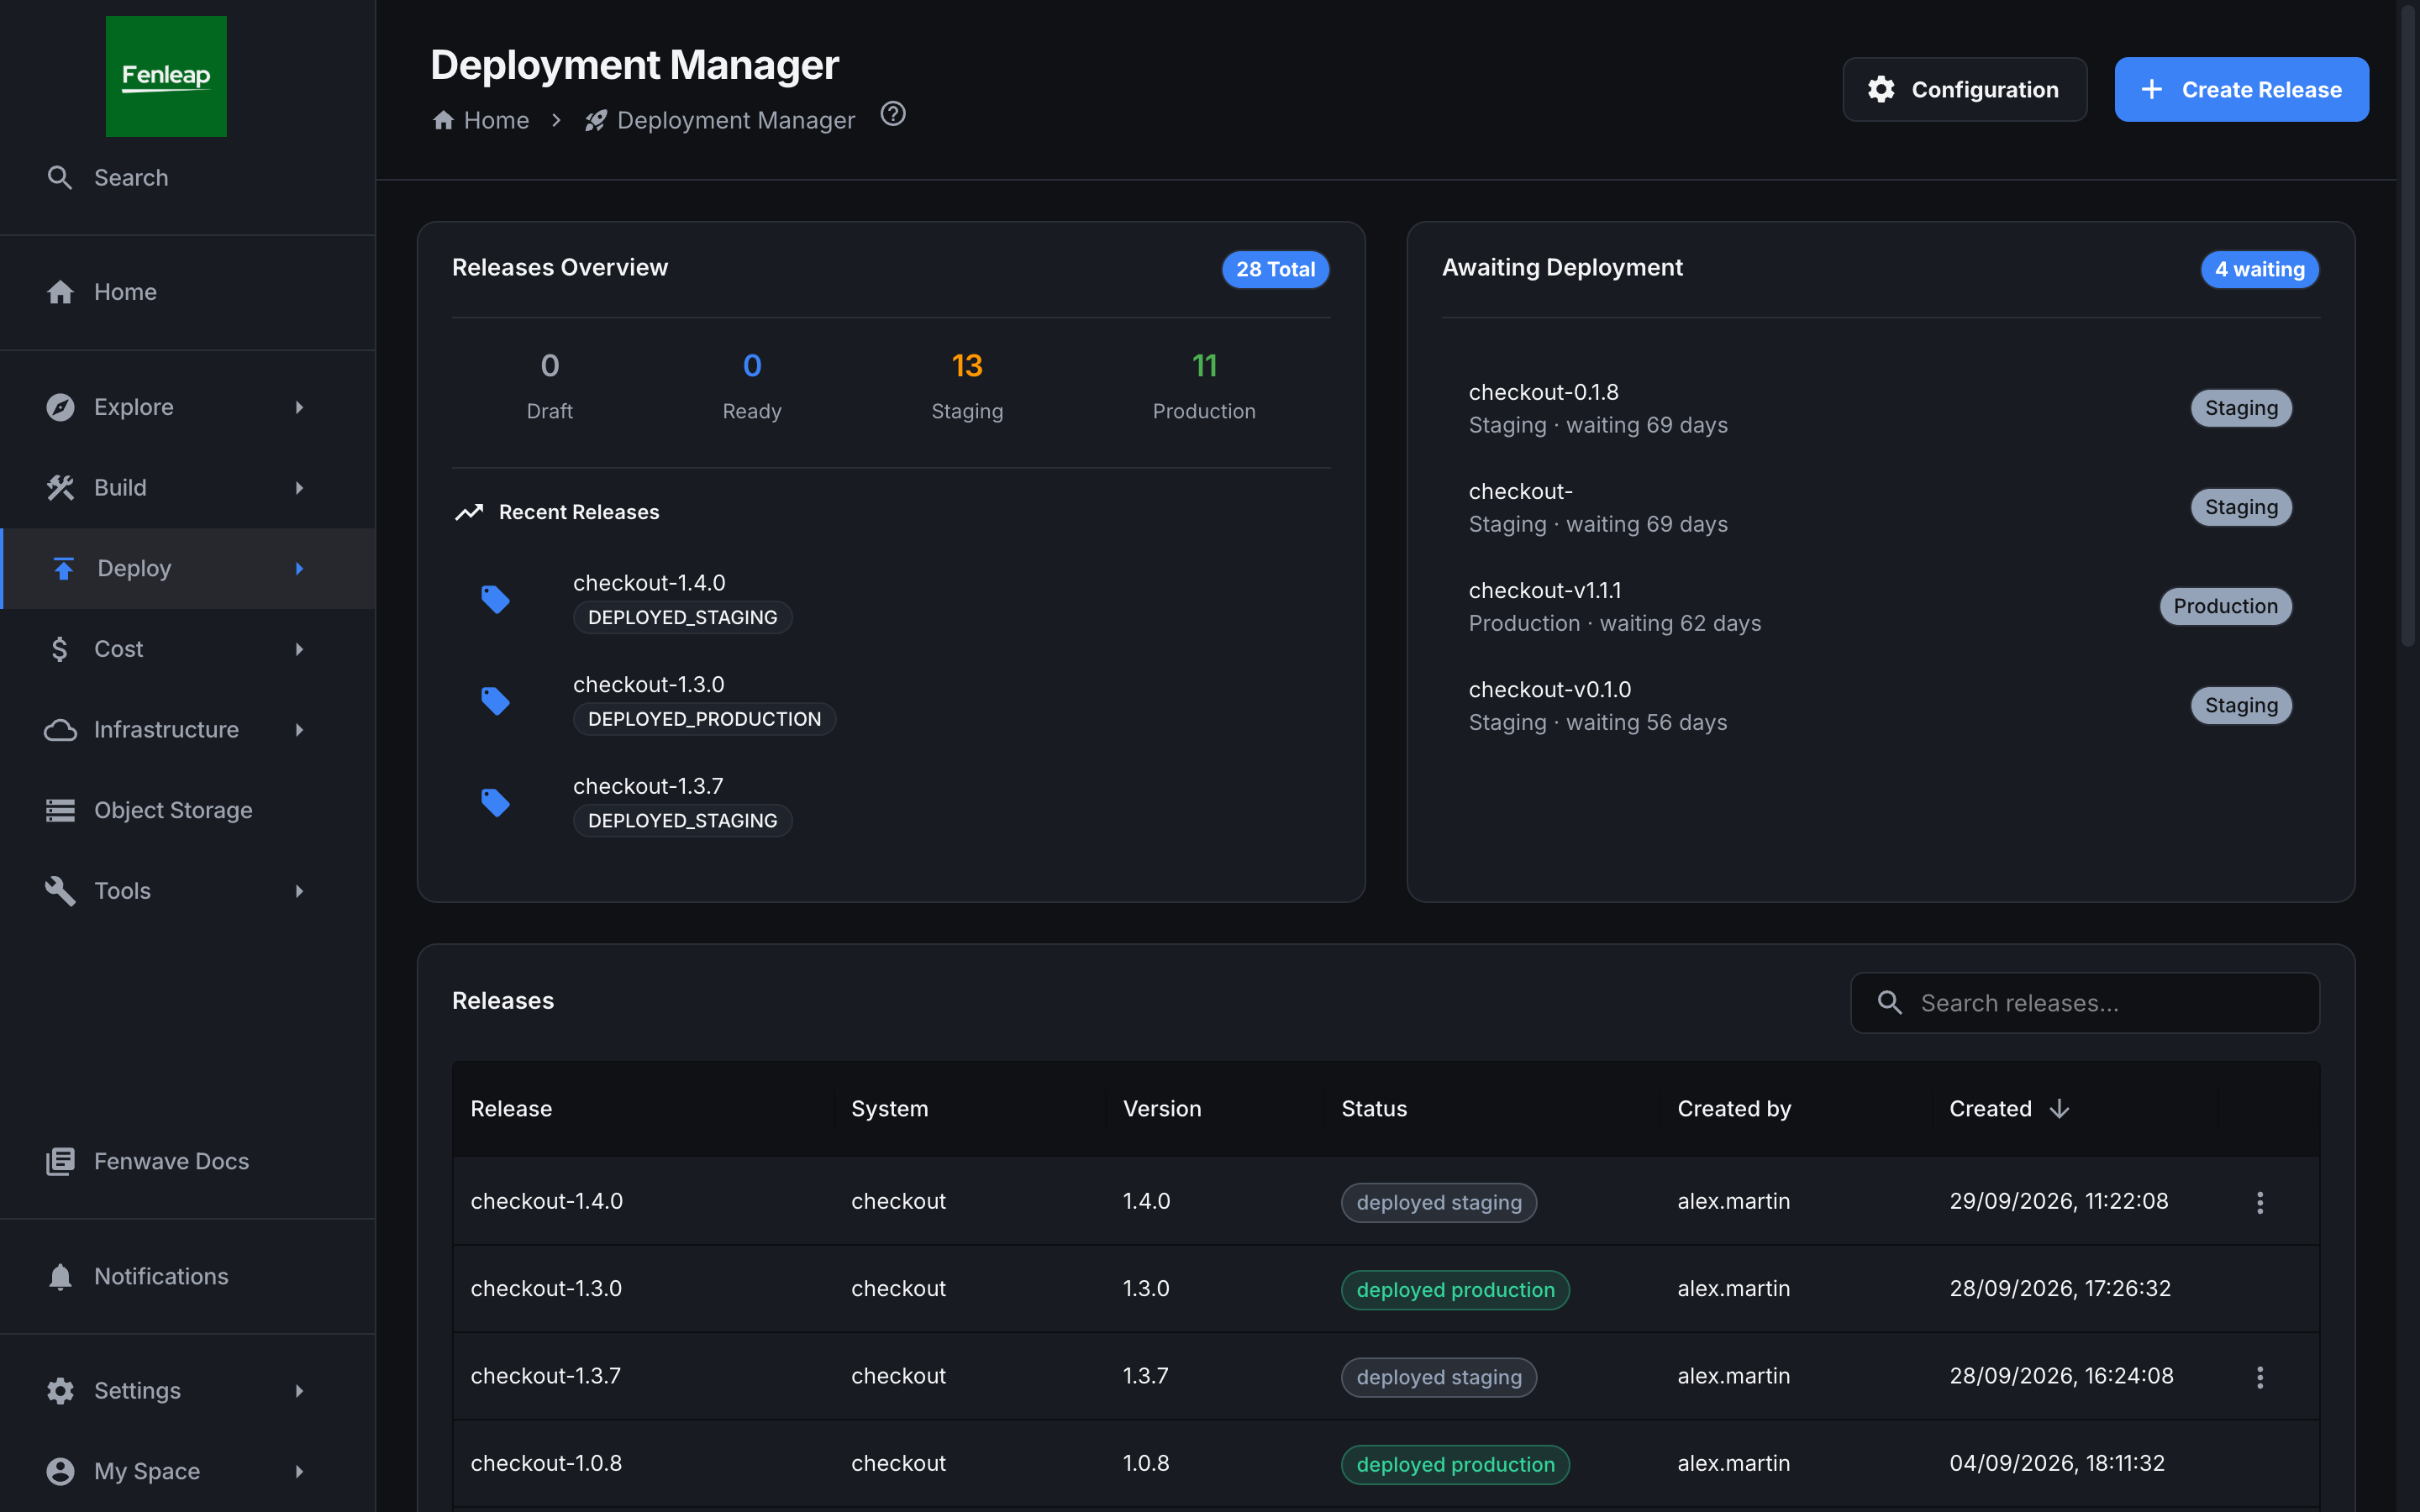 04Production
Une mise en production sereine
La livraison se construit à partir de vos tickets, se valide par les bonnes personnes et se déroule étape par étape.
Sous le capot: GitOps via ArgoCD · périmètre issu de Jira · runbook avec validations
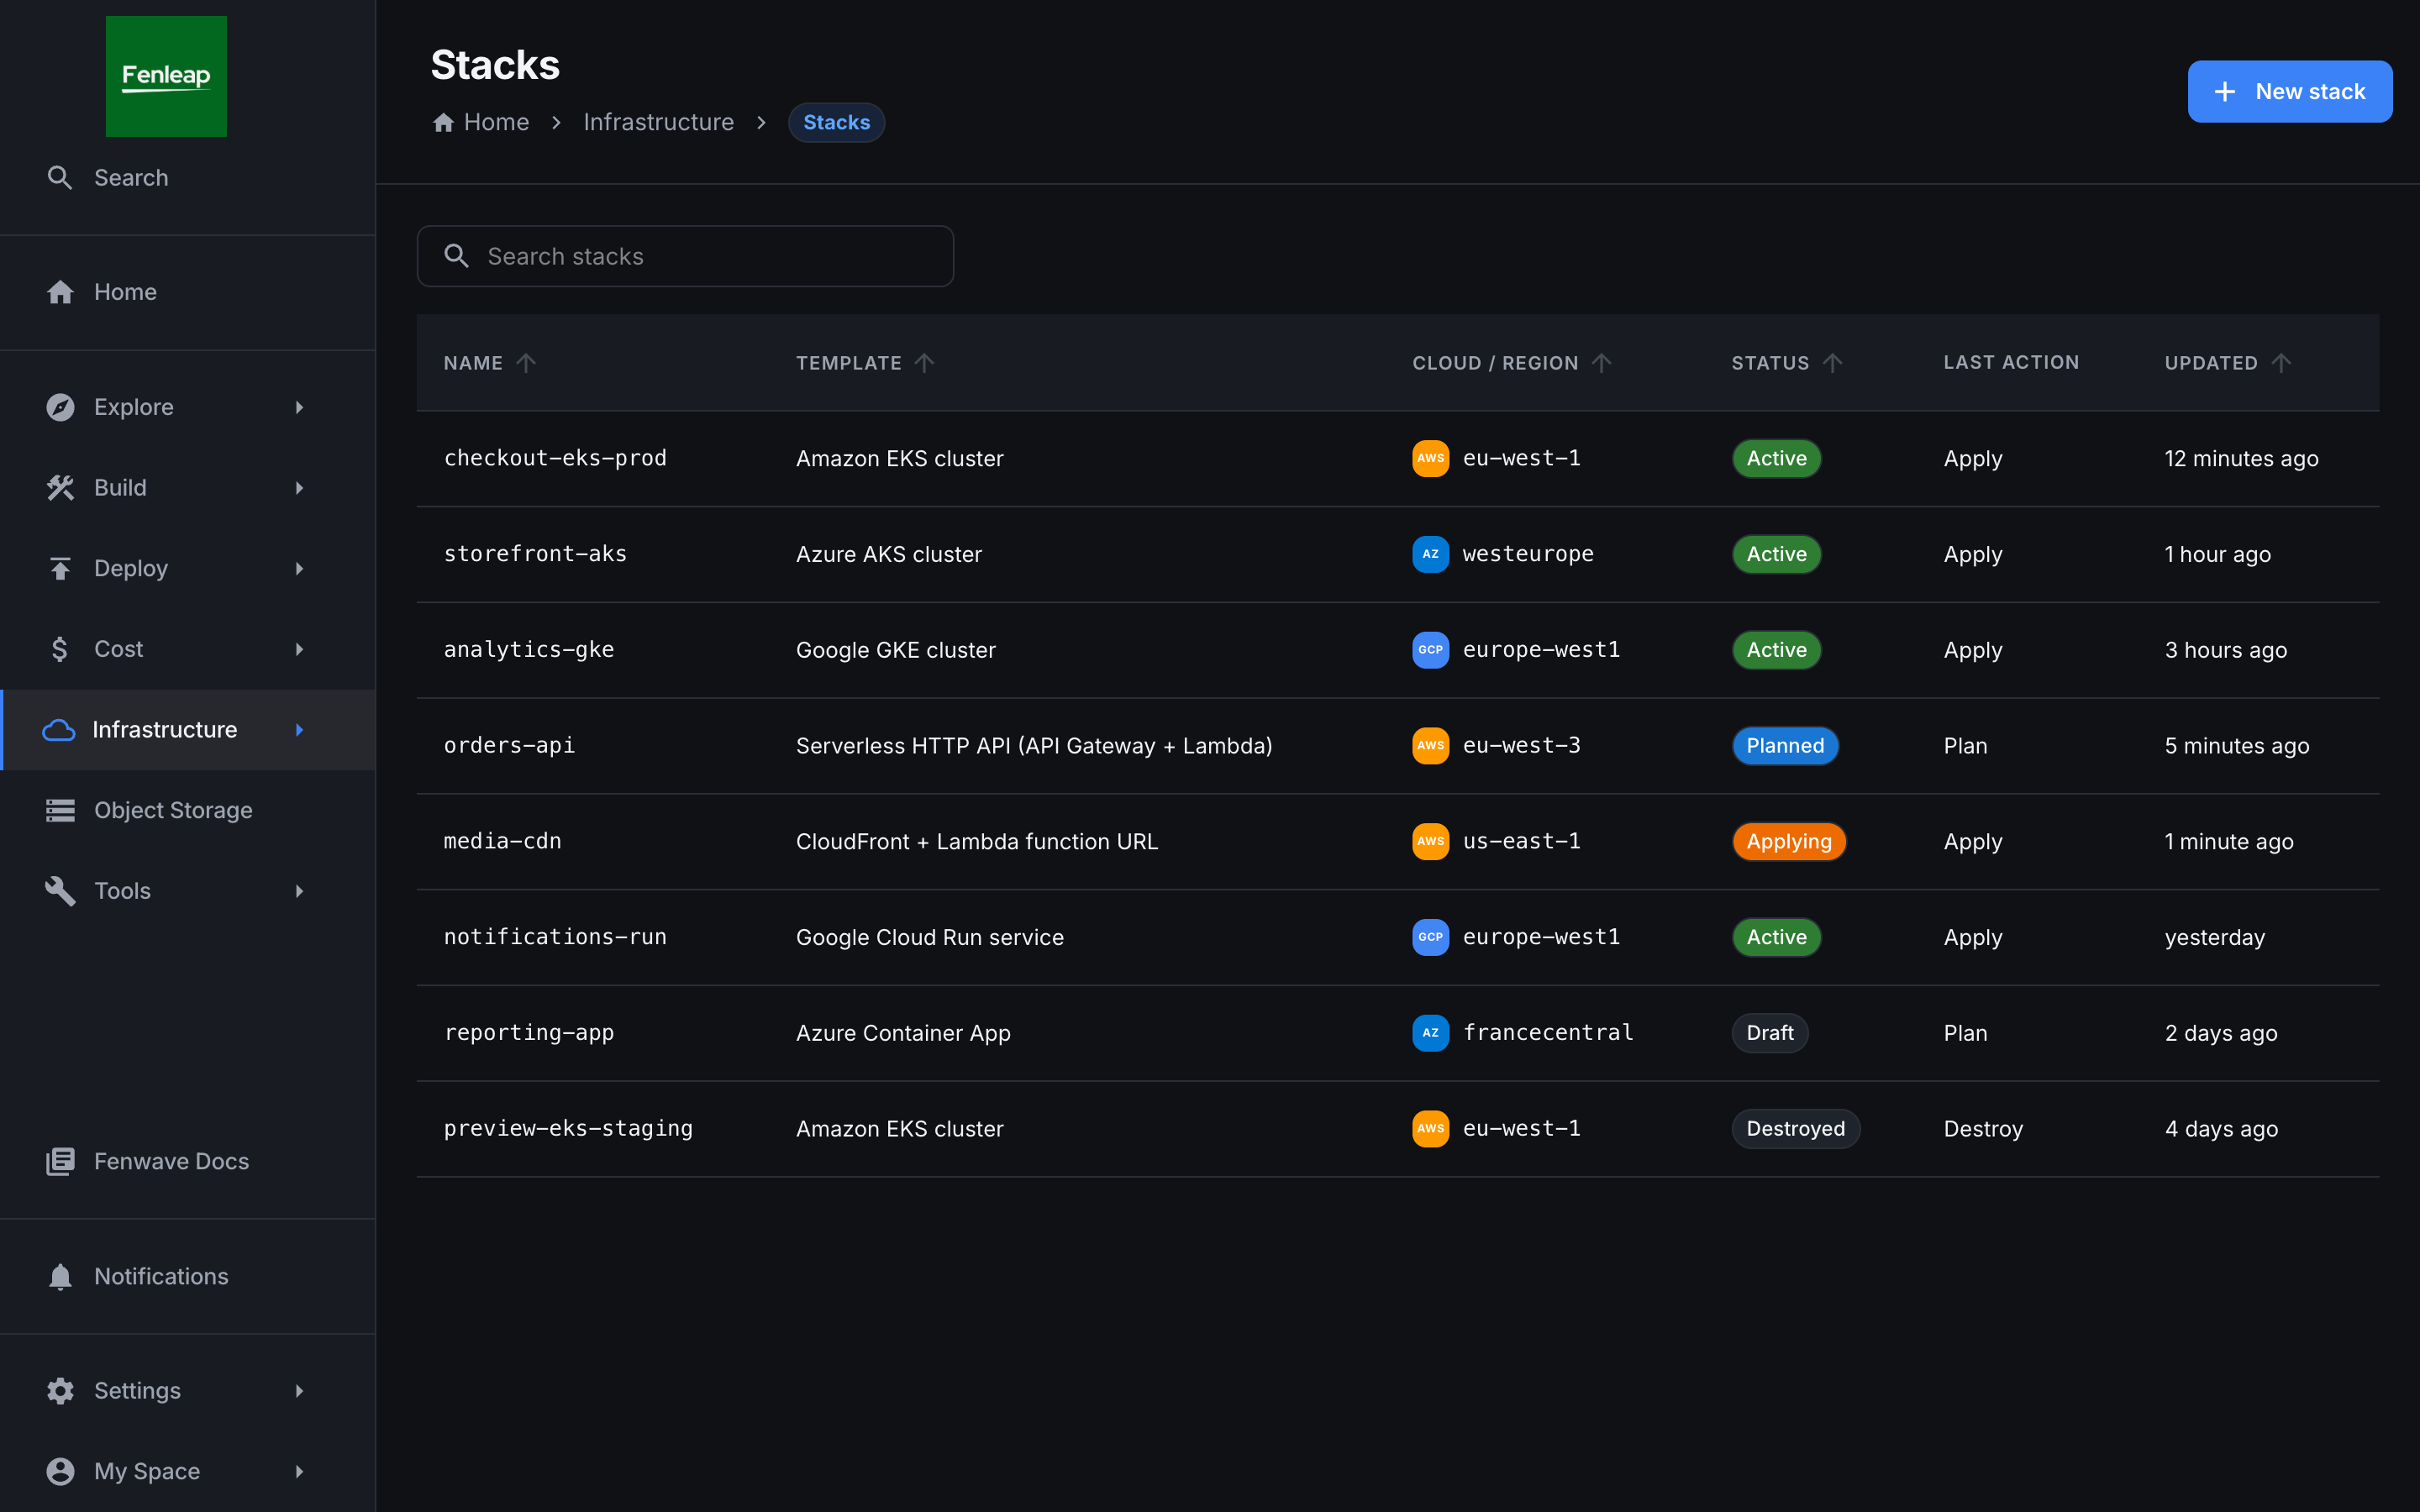
L’infrastructure cloud en remplissant un formulaire
Besoin d’un nouveau cluster ou de ressources cloud ? Choisissez un modèle, visualisez précisément ce qui va changer, validez. Rien n’est créé sans relecture, et l’historique reste dans votre propre compte cloud.
Sous le capot: Terraform · OpenTofu · Pulumi · état dans votre bucket S3, Google Cloud Storage ou Azure Blob
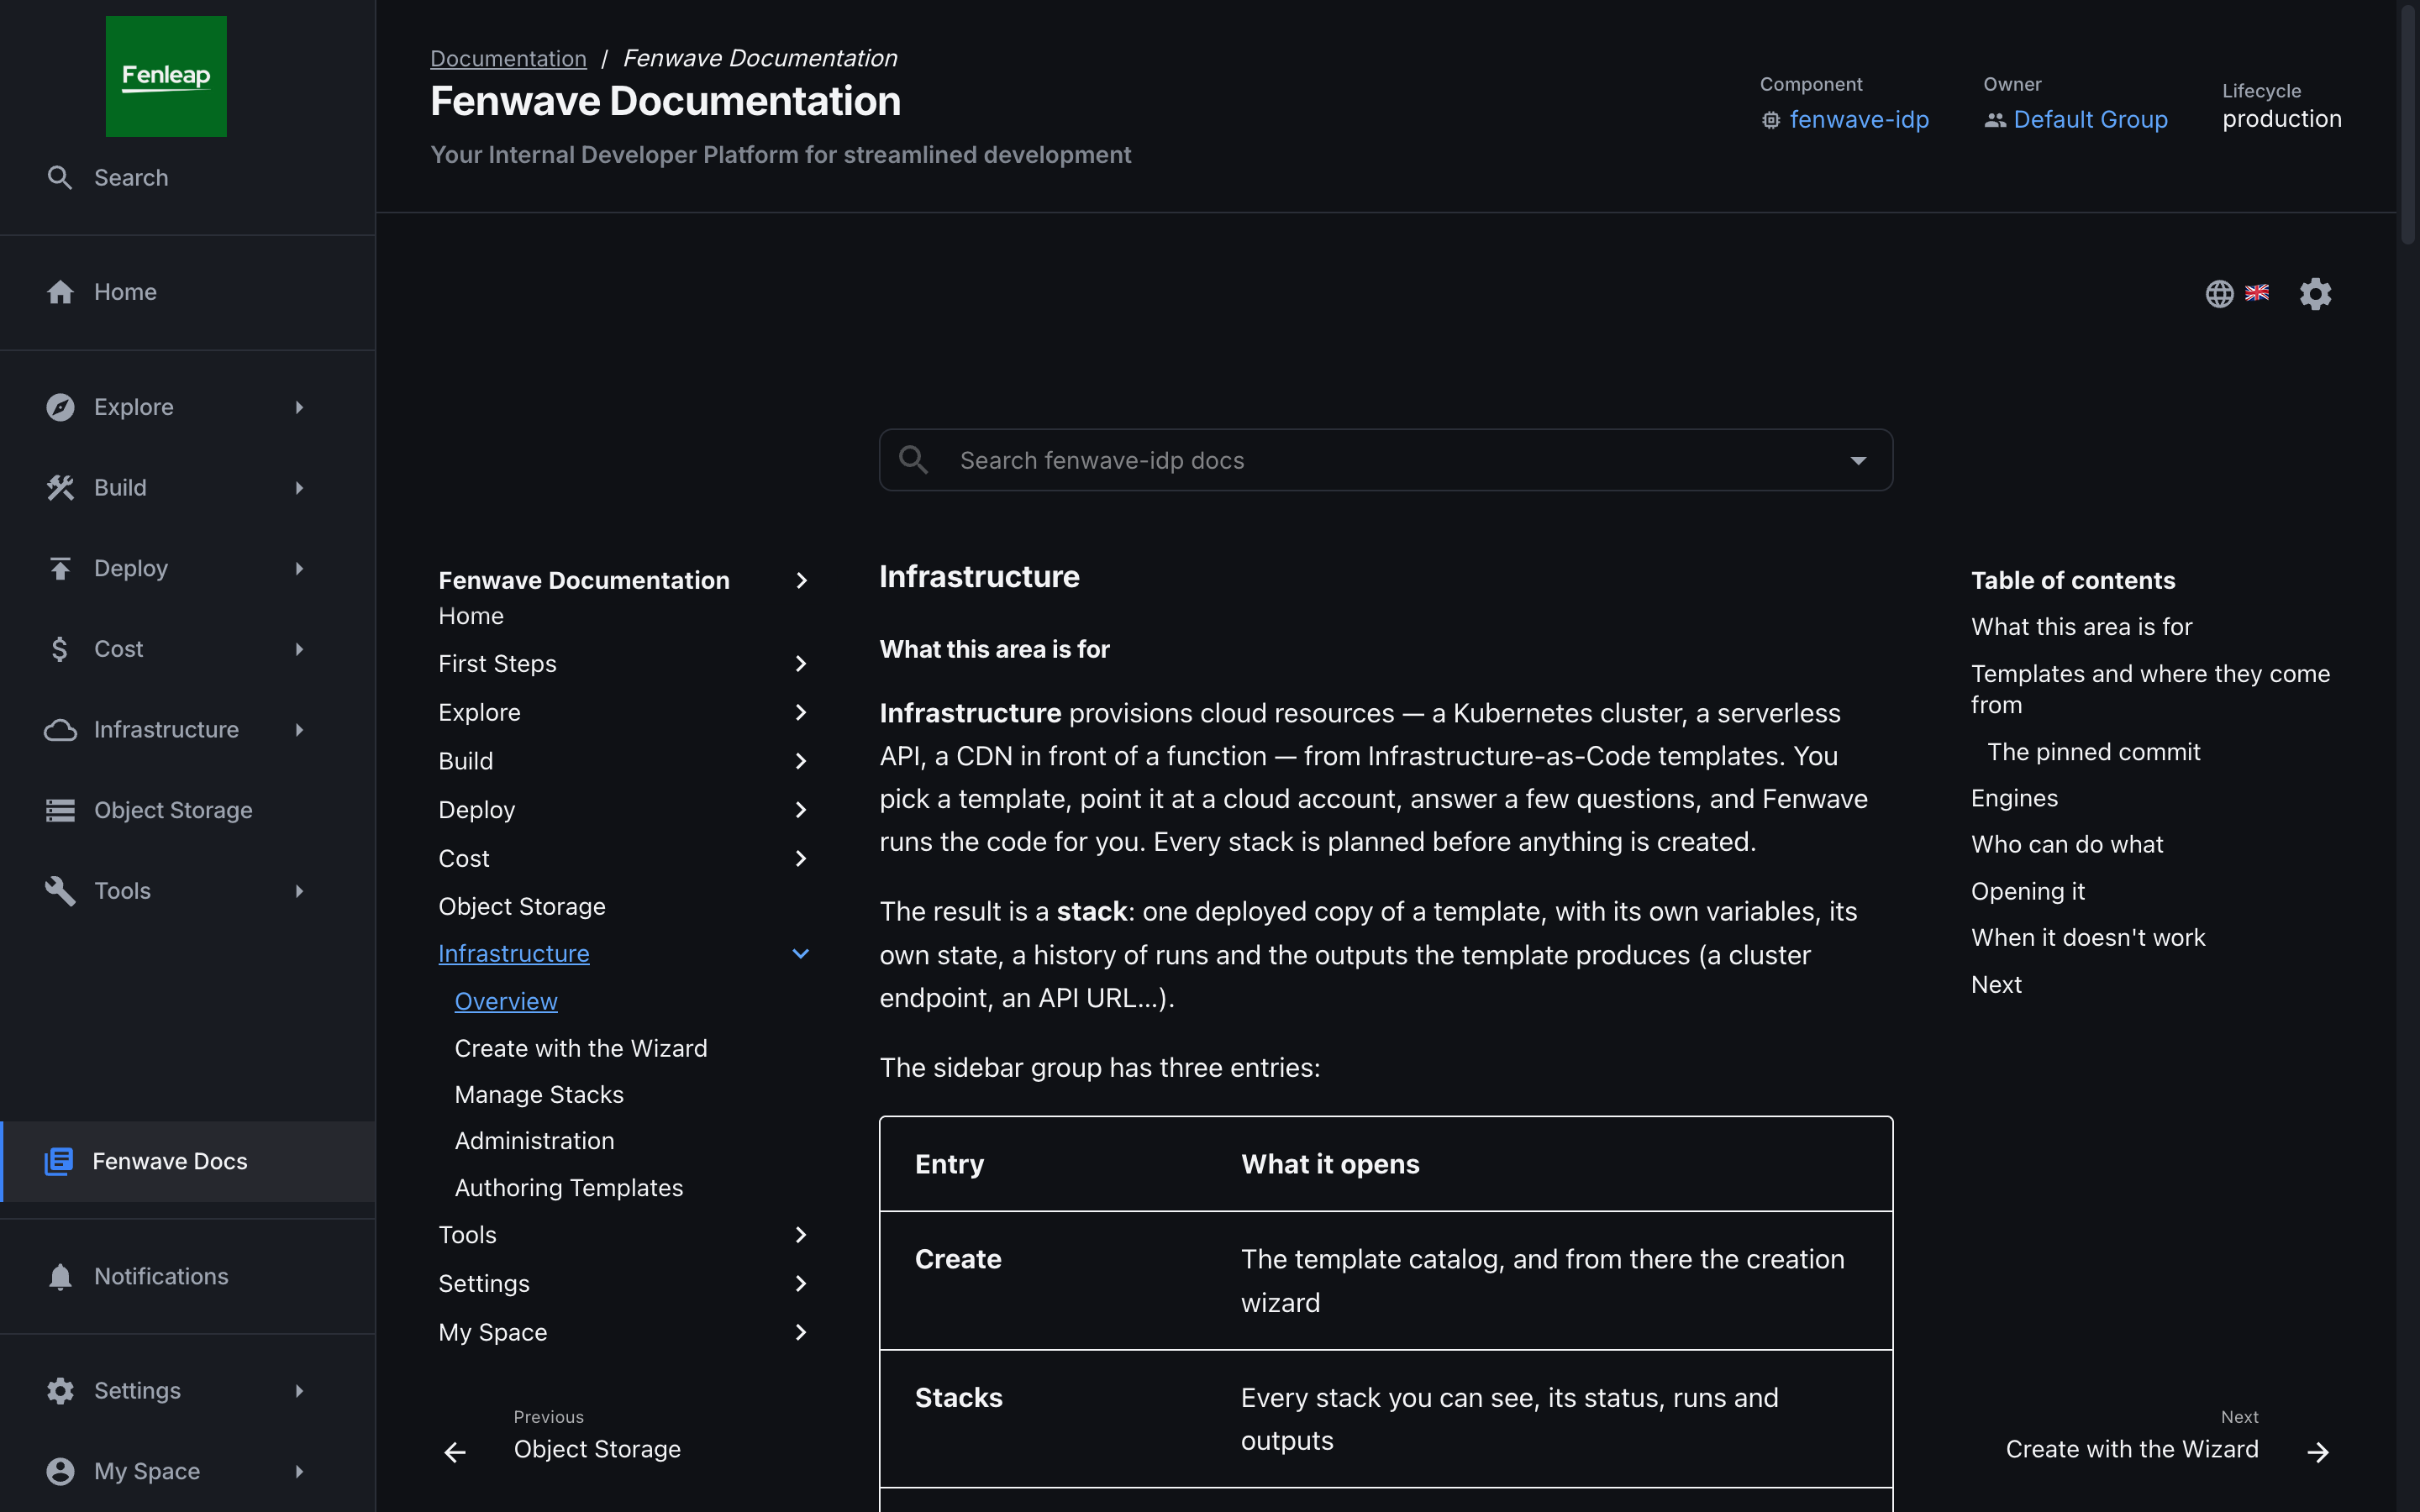
Toute la documentation technique au même endroit
La documentation de chaque service vit à côté de son code, de son responsable et de ce dont il dépend. Un seul endroit où chercher, au lieu d’un wiki par équipe.
Sous le capot: Docs-as-code depuis chaque dépôt · TechDocs · catalogue consultable
Découvrez-la avant même de prendre rendez-vous
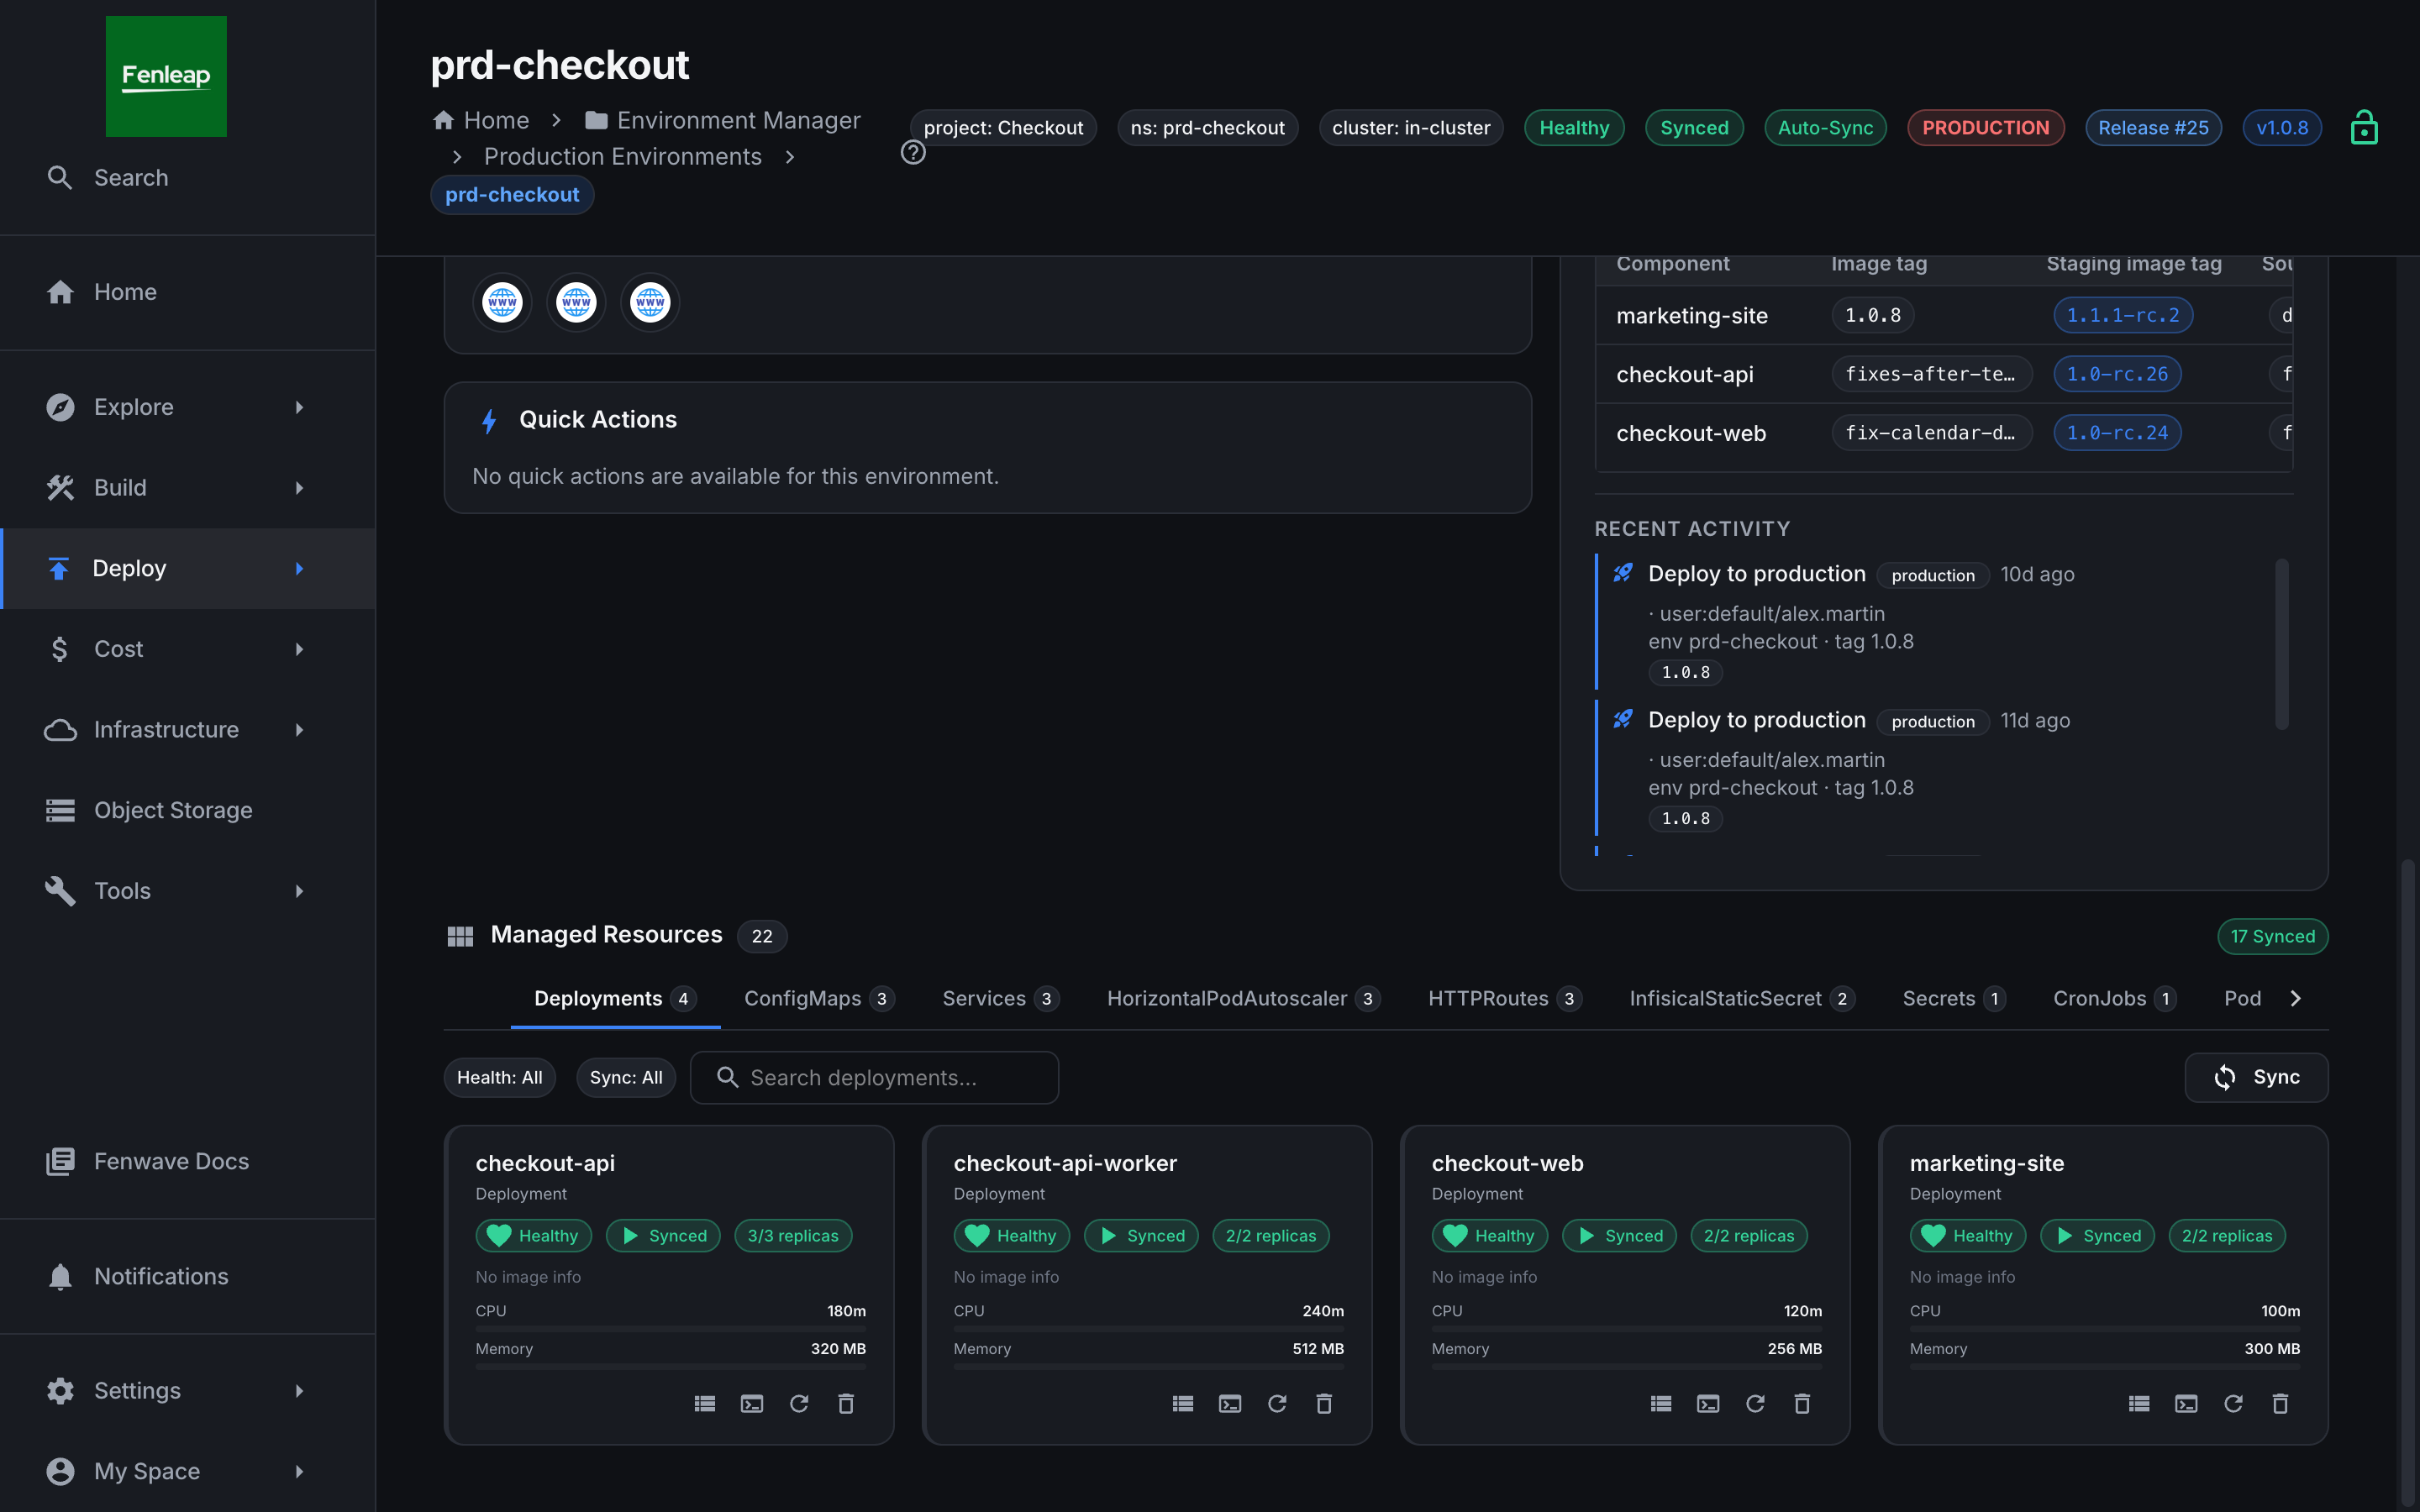
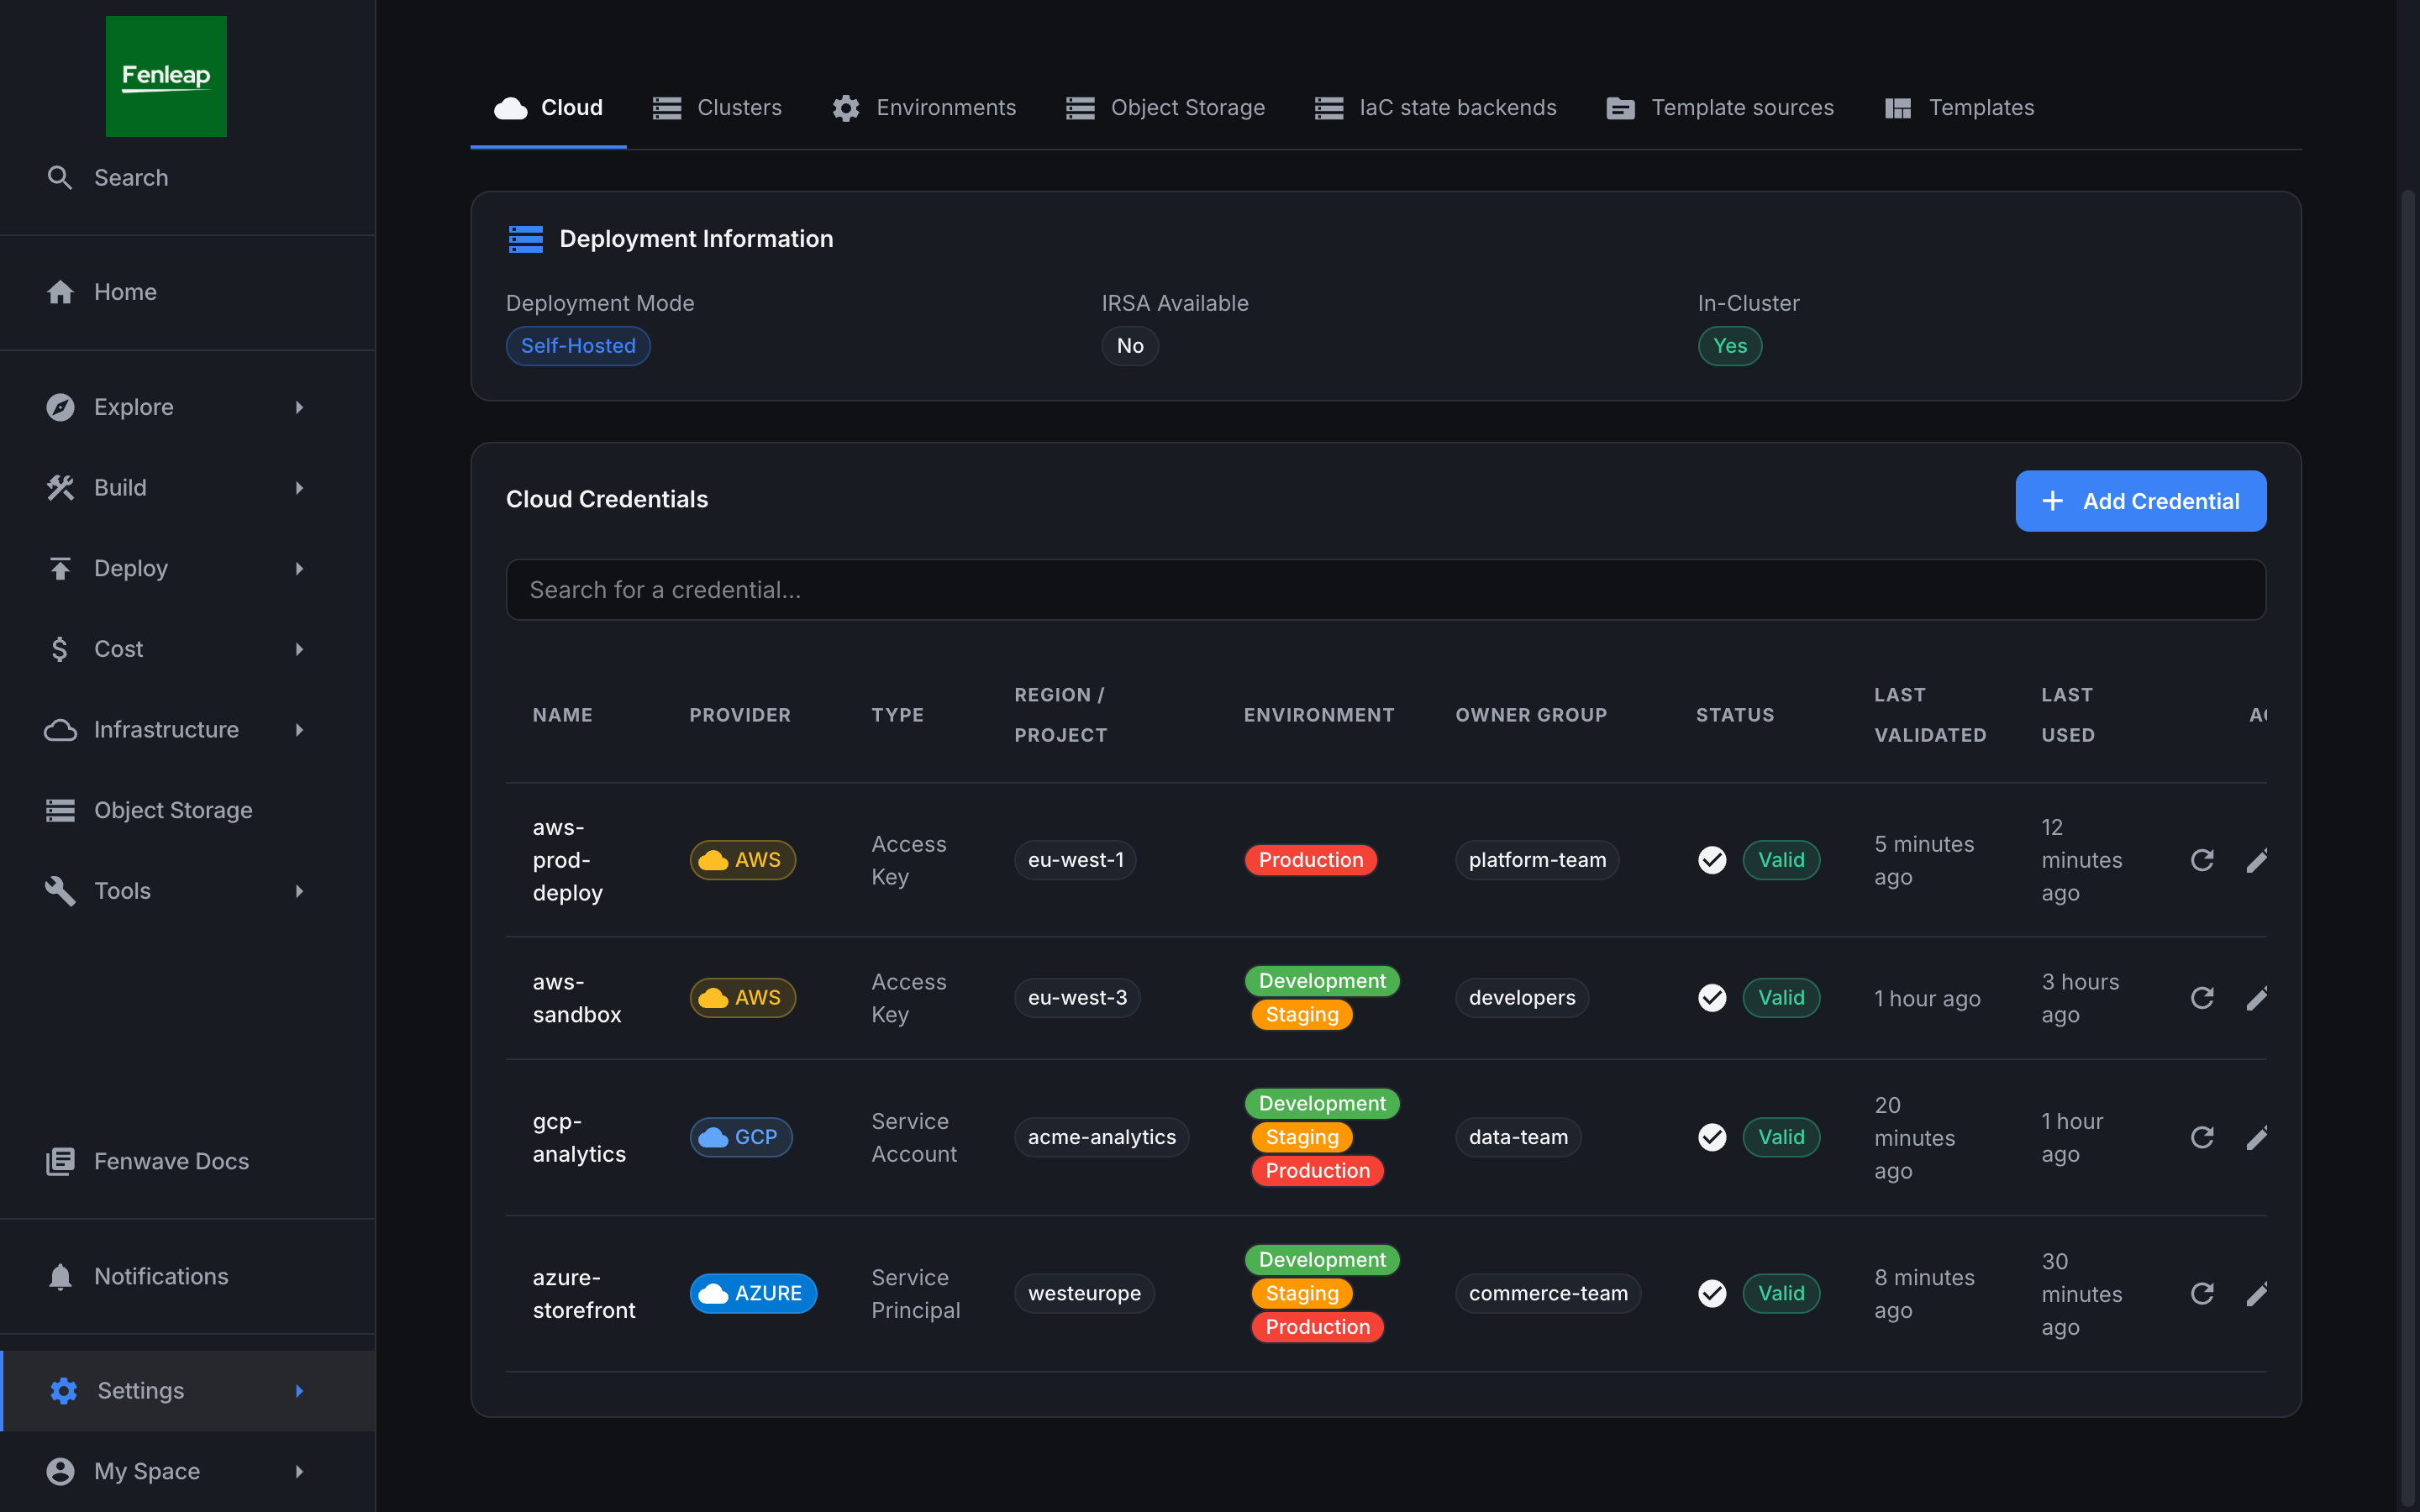
De vrais écrans de Fenwave, avec des données de démonstration : l’application sur votre poste, les environnements en ligne, les mises en production, l’infrastructure cloud, les accès sur AWS, Google Cloud et Azure, et la documentation.
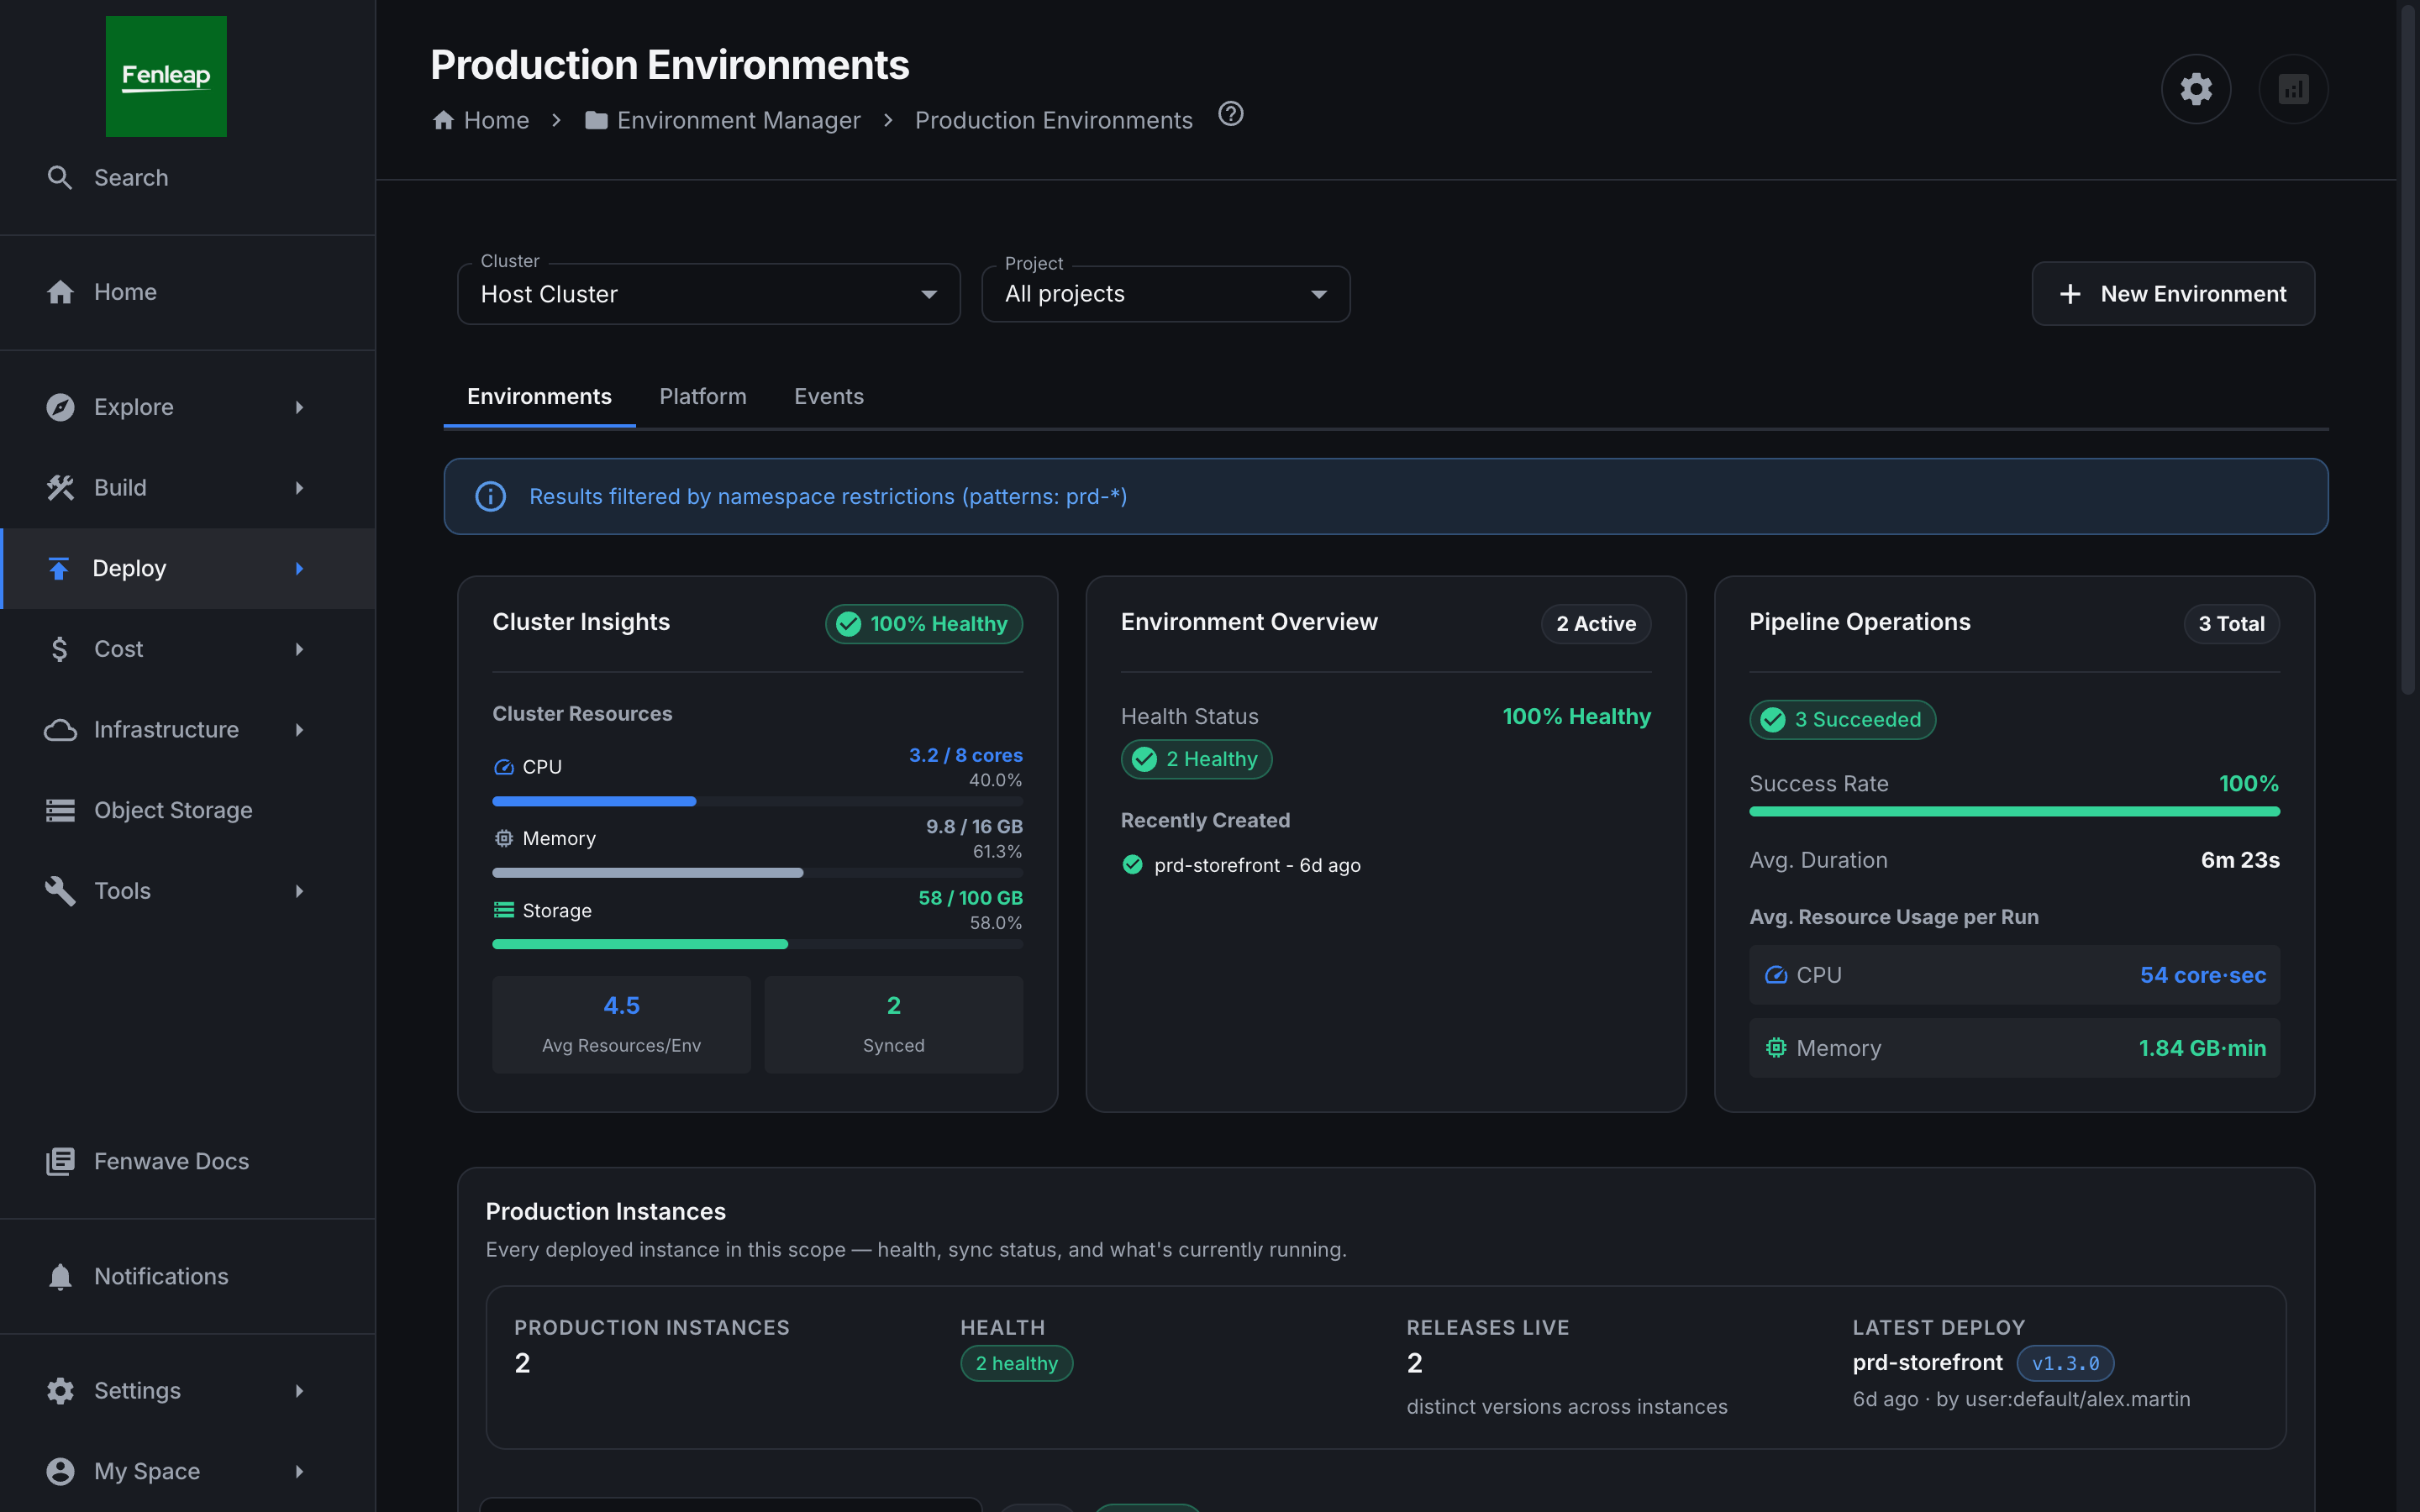
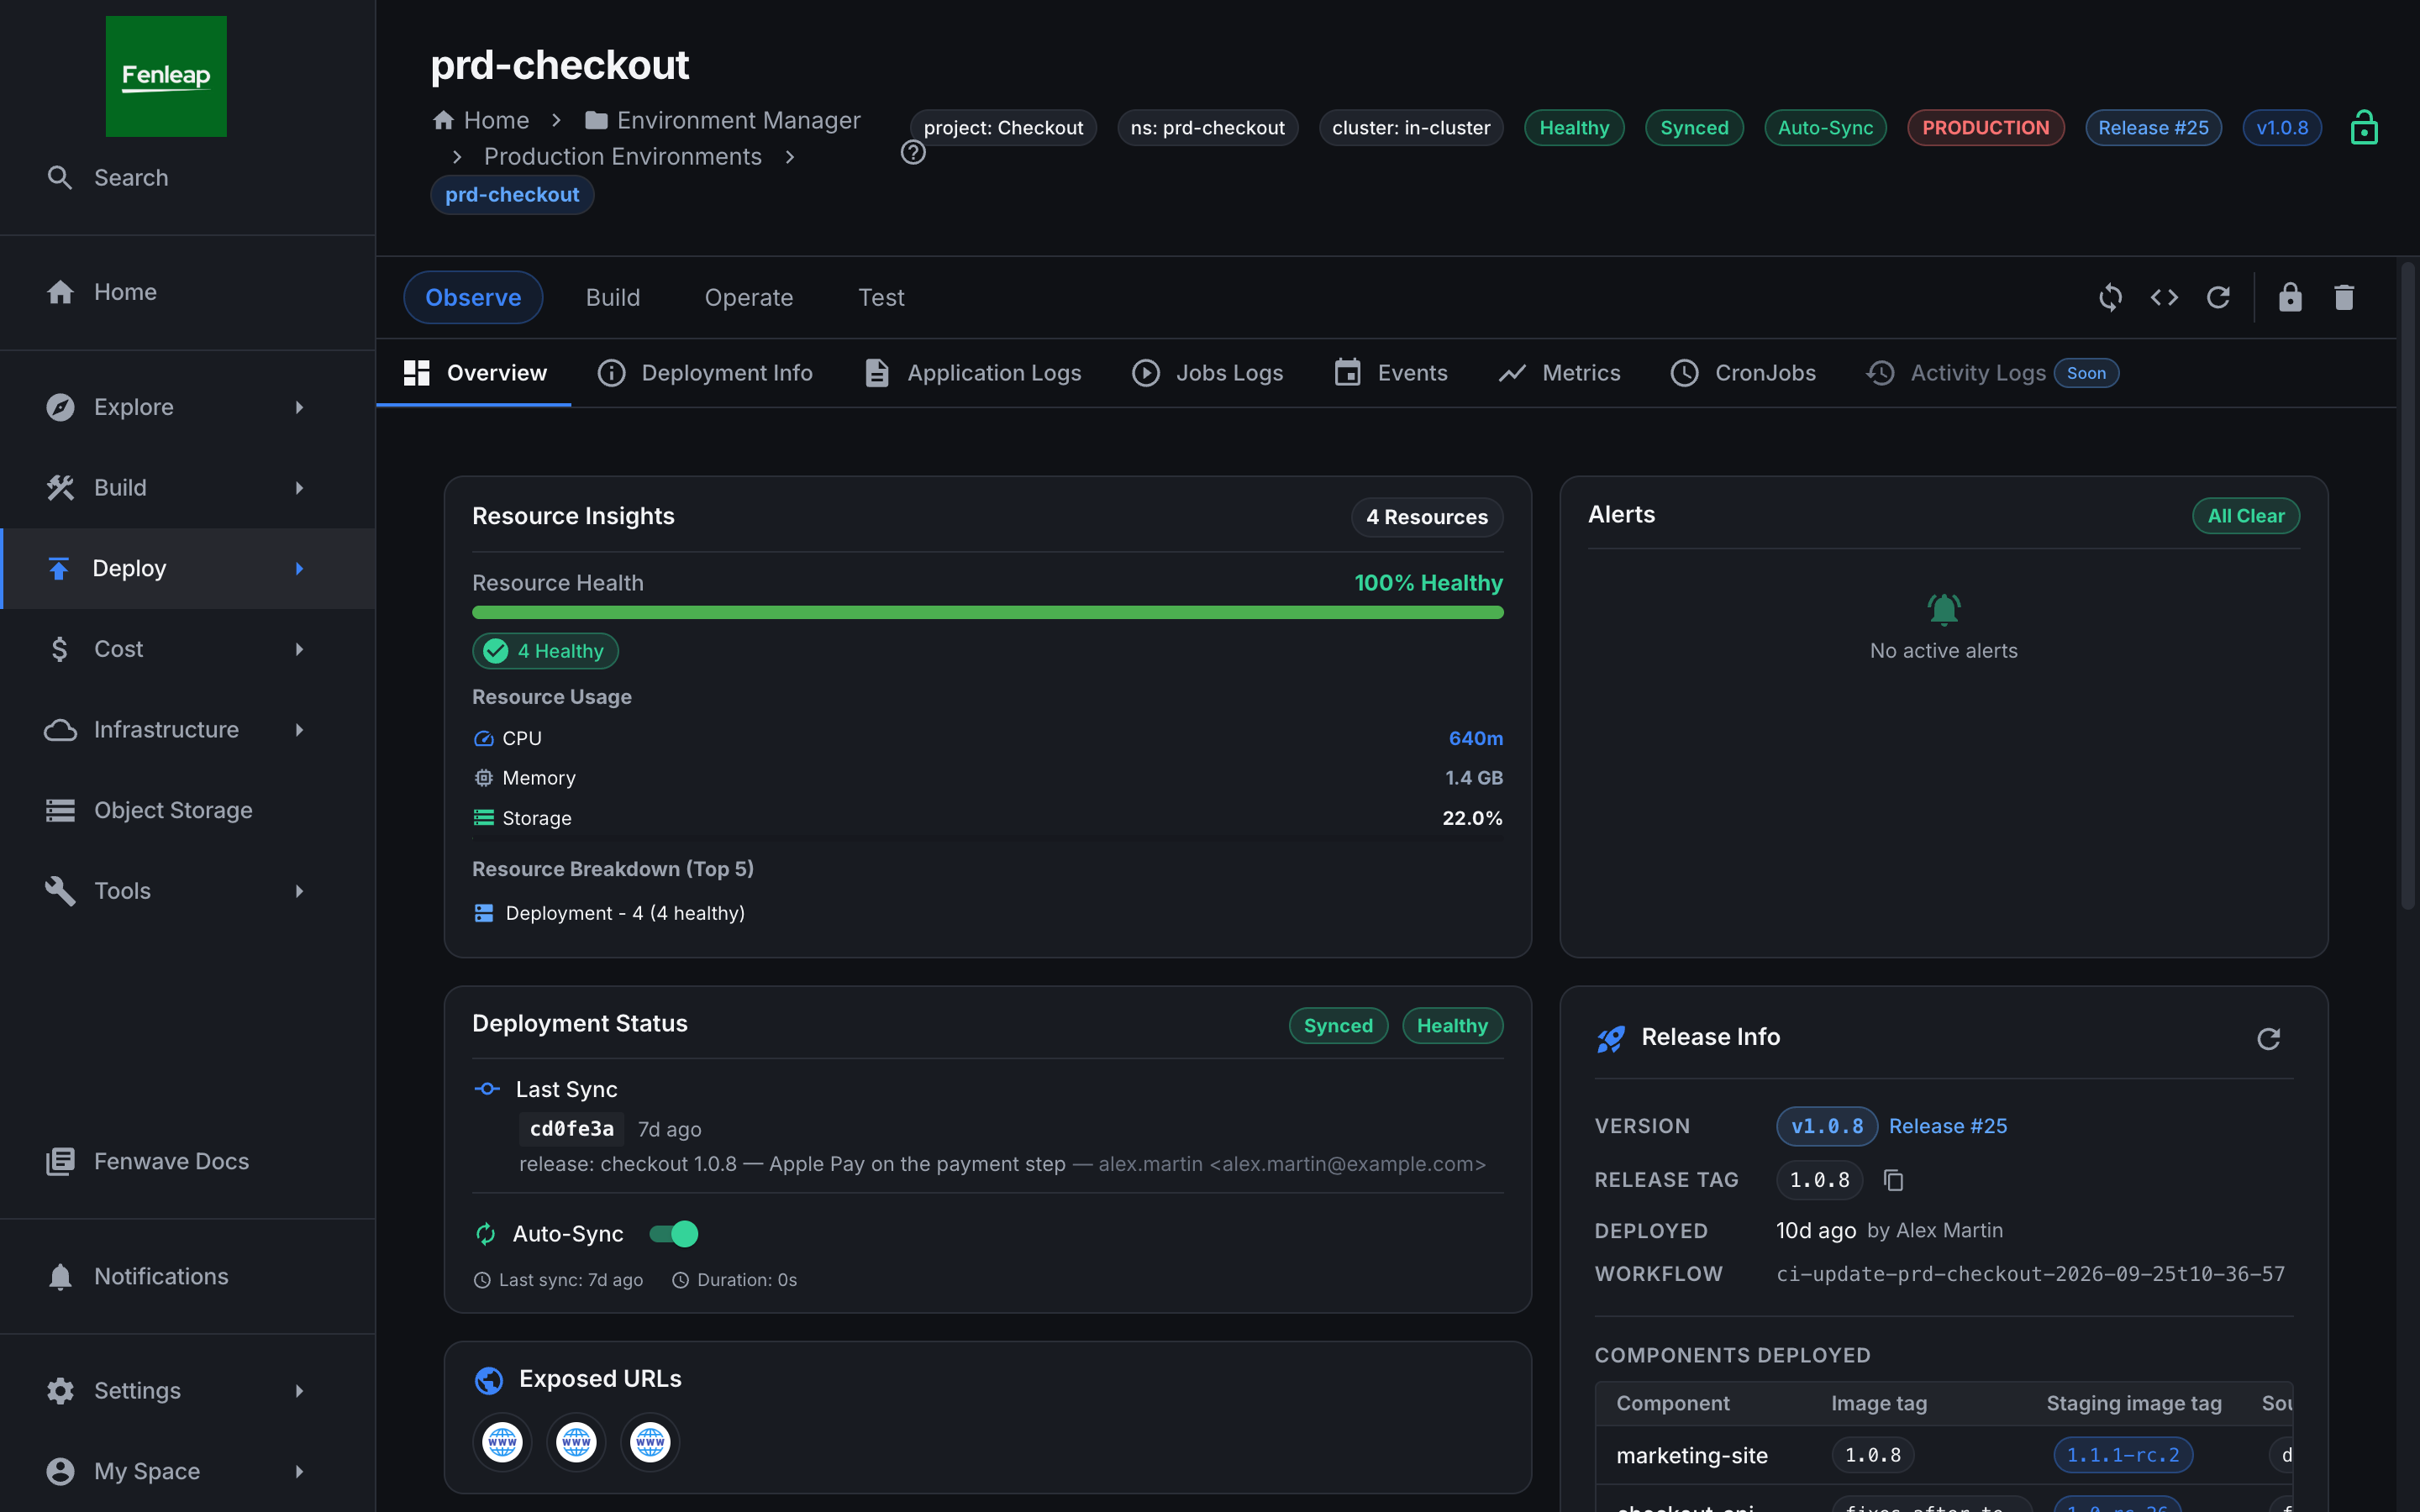
L’agent Fenwave fait tourner la stack sur votre poste : conteneurs, images, volumes, logs et terminaux sur un seul tableau de bord, installé par un login CLI.
Votre check-list de mise en production devient un bouton
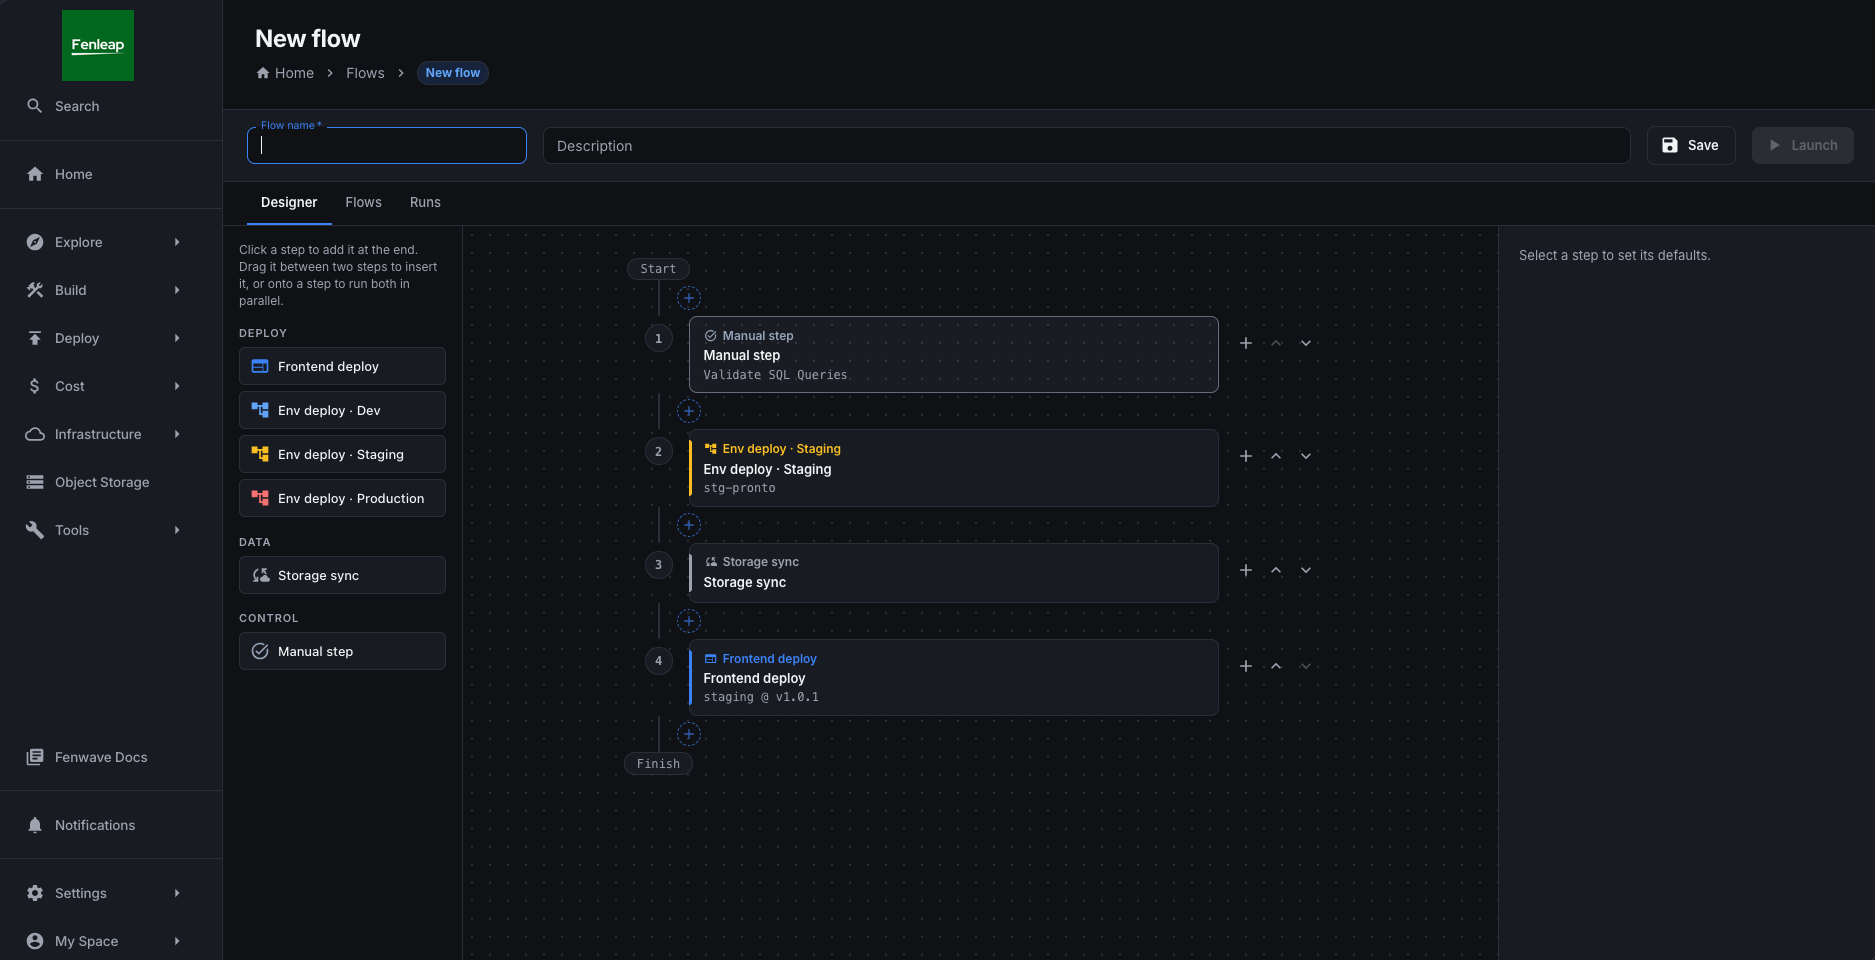
Une mise en production suit presque toujours la même liste : mettre à jour trois sites, passer le backend en production, copier des fichiers, vider un cache à la main. Dessinez cette liste une fois. La prochaine fois, indiquez les versions et lancez : chaque étape s’enchaîne seule, avec les droits de la personne qui a lancé, et s’arrête là où un humain doit vérifier.
- 01
Dessinez-la une fois
Déploiements frontend, déploiements d’environnement en dev, staging ou production, synchronisations de stockage et étapes manuelles, en phases numérotées.
- 02
Plus vite, en parallèle
Les étapes d’une même phase tournent ensemble. Un échec ne bloque que ce qui en dépend ; le reste continue.
- 03
Un humain quand il le faut
Les étapes manuelles portent des instructions et une checklist, mettent l’exécution en pause et préviennent Slack jusqu’à leur validation.
- 04
Lancer, suivre, relancer
Décochez ce qui n’est pas utile cette fois, confirmez la production explicitement, réessayez ou passez une étape, et relancez avec les mêmes valeurs.
Créez votre infrastructure cloud en toute sécurité, relue avant le moindre changement
Choisissez un modèle prêt à l’emploi et votre cloud — AWS, Google Cloud ou Azure. Fenwave vérifie les erreurs de sécurité, montre clairement ce qui sera créé, modifié ou supprimé, puis attend une validation. Côté ingénieurs : Terraform, OpenTofu et Pulumi exécutés comme un pipeline, avec l’état conservé dans votre propre bucket.
- Terraform
- OpenTofu
- Pulumi
- AWS CDK · AWS uniquement
● Sélection : le pool de nœuds, et chaque lien qui mène à son remplacement
# aws_eks_node_group.default doit être remplacé
-/+ resource "aws_eks_node_group" "default" {
  ~ instance_types = ["m5.large"] → ["m6i.large"]
    # impose le remplacement
  ~ node_count = 3 → 4
    launch_template.user_data = (sensible)
}
- Backend
- s3://acme-tf-state/eks-prod.tfstate
- Identifiant
- Cross-account role (STS)
- ✓ init
- ! fmt
- ✓ validate
- ✓ tflint
- ✓ trivy
- ✓ plan
- ✓ politique
- … approbation
- apply
Lint, analyse de sécurité et politiques s’exécutent avant tout changement. La production attend une deuxième personne, et l’apply exécute exactement le plan qu’elle a approuvé.
Aperçu des vues plan, état et contrôles en cours de développement. Les noms de ressources viennent des templates officiels EKS, GKE et AKS.
Partez d’un modèle
BêtaTemplates Terraform, OpenTofu et Pulumi — et AWS CDK — depuis un catalogue officiel ou communautaire. Plan, apply et destroy sont des permissions distinctes, avec un historique d’exécutions par stack.
Les erreurs repérées avant qu’elles coûtent
Bientôt disponiblefmt, validate, tflint, une analyse de sécurité Trivy et des politiques OPA sur le plan : stockage public, ingress ouvert, chiffrement manquant — les mêmes règles sur les trois clouds. Avertissement en dev, blocage en production.
Voir le changement avant qu’il ait lieu
Bientôt disponibleChaque changement en graphe, groupé par compte et par module, coloré selon création, modification, remplacement et destruction. Sélectionnez une ressource pour voir son rayon d’impact et son diff, secrets masqués.
Seul ce qui a été validé s’exécute
Bientôt disponibleLe plan est conservé et appliqué tel quel — refusé si l’état ou le commit a changé. Approbation à quatre yeux par environnement, et stacks protégées qui refusent un destroy.
Sachez quand quelqu’un modifie à la main
Bientôt disponibleL’état réel dessiné sur la stack, comparé d’une exécution à l’autre. Des rafraîchissements planifiés signalent ce qui a changé hors de Fenwave et préviennent Slack une fois, pas chaque nuit.
Vos données, aucune clé permanente
BêtaL’état dans votre propre bucket S3, Google Cloud Storage ou Azure Blob, jamais dans la plateforme. Rôles inter-comptes, workload identity et managed identity plutôt que des clés permanentes.
Fenwave s’adapte à vos outils, pas l’inverse
Fenwave vient se poser au-dessus de vos outils, sans les remplacer. Rien à migrer, aucun processus à réécrire, aucune équipe obligée de changer ses habitudes.
Gardez vos pipelines
Fenwave pilote l’outil de build que vous utilisez déjà, affiche chaque exécution étape par étape et décide qui peut lancer quoi. Votre CI reste là où elle est.
- GitHub Actions
- GitLab CI
- Bitbucket Pipelines
- Argo Workflows
- Jenkins
- Azure Pipelines
Vous partez de zéro ? Utilisez les pipelines prêts à l’emploi de Fenwave — build, test, scan et déploiement conformes aux bonnes pratiques, plutôt qu’un YAML copié d’un autre dépôt.
- Node.js
- Python
- Docker
- Kubernetes
Tous vos fichiers, un seul écran
S3 et Google Cloud Storage dans un seul explorateur de fichiers, Azure Blob arrive. Les droits sont accordés par espace de stockage : personne n’a besoin d’un compte cloud ni d’une clé d’accès pour télécharger un fichier.
- AWS S3
- Google Cloud Storage
- Azure Blob StorageBientôt
AWS, Google Cloud, Azure — ou les trois
Chaque cloud est pris en charge à égalité : clusters EKS, GKE et AKS, Azure Repos et Pipelines, ECR, Artifact Registry et ACR. Connectez-en un, deux ou les trois, avec un seul portail et une seule gestion des droits pour tout.
- AWS
- Google Cloud
- Azure
Pensée pour toute l’équipe, pas seulement les développeurs
Dix métiers se connectent à Fenwave, chacun avec les bons droits. Trois d’entre eux n’ont jamais ouvert une console cloud.
- Développeurs
- DevOps & SRE
- Ingénierie plateforme
- QA & ingénieurs de test
- Sécurité & conformité
- Data & analytics
- Product managers
- Marketing & contenu
- Support client
- Direction technique
Un prix par plateforme, pas par utilisateur
Selon la taille de votre équipe, le nombre de clusters, et qui l’héberge — vous ou nous.
Voyez Fenwave sur vos propres projets
Trente minutes, sur vos dépôts et vos clusters. Nous repérons ensemble trois demandes que votre équipe plateforme n’aurait plus à traiter dès la semaine prochaine.