
Platform Settings
Accordez l’accès, pas les identifiants
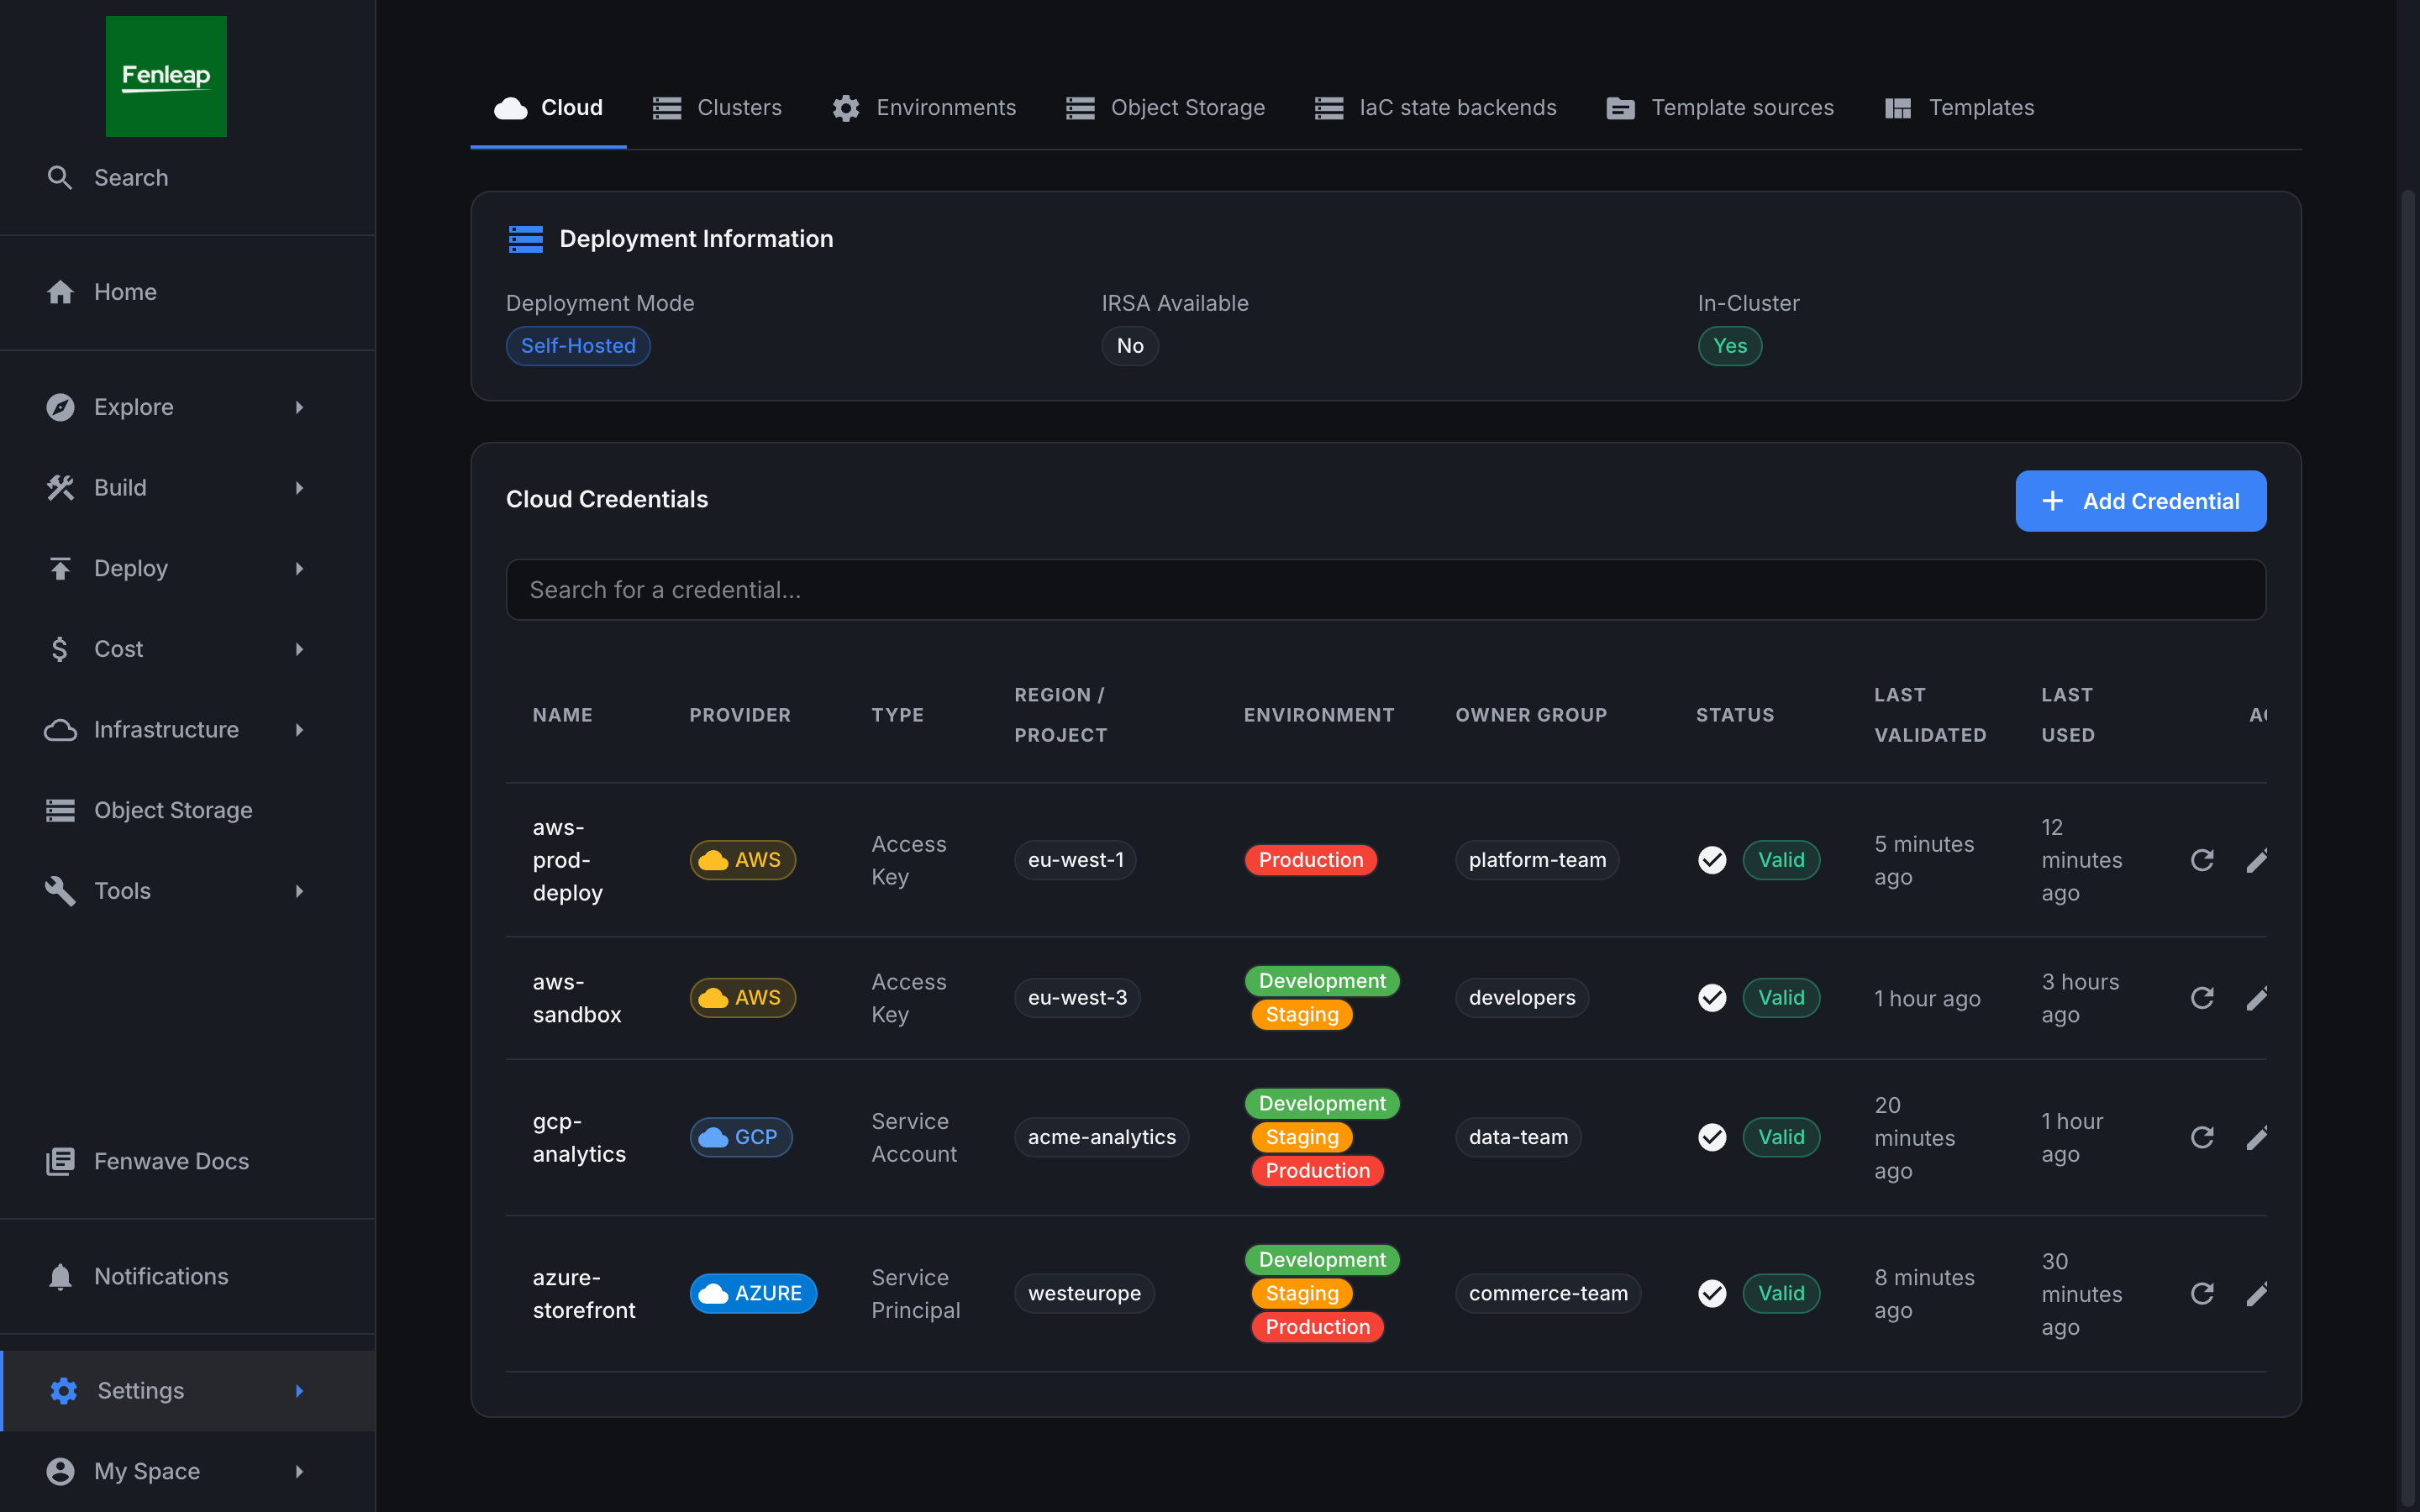
Rôles, groupes, clusters, dépôts, identifiants cloud et connexions de stockage se configurent au même endroit. Les clés cloud sont stockées une fois par un administrateur et jamais distribuées ; on accorde à la place un rôle cadré — c’est ce qui rend sûr de confier un bucket à un responsable marketing.
Dans cette fonctionnalité
- RBAC granulaire jusqu’à une seule connexion de stockage ou un environnement
- Identifiants cloud AWS, GCP et Azure stockés une fois, jamais partagés — clés, workload identity ou identité managée
- Enregistrement centralisé des clusters, dépôts et types d’environnement
- Groupes synchronisés depuis votre fournisseur d’identité
- Piste d’audit attribuant chaque action privilégiée à une personne
Dans Fenwave
Platform Settings›Users & permissions›Roles
Repose sur
- OIDC
- SAML
- Backstage Permissions
Où les équipes l’utilisent
Aussi dans Gouverner et connecter
Toutes les fonctionnalitésVoyez Fenwave sur vos propres projets
Trente minutes, sur vos dépôts et vos clusters. Nous repérons ensemble trois demandes que votre équipe plateforme n’aurait plus à traiter dès la semaine prochaine.